月例セキュリティ情報5件を公開、最大深刻度「緊急」は1件(日本マイクロソフト) | ScanNetSecurity
2026.10.30(金)

月例セキュリティ情報5件を公開、最大深刻度「緊急」は1件(日本マイクロソフト)

日本マイクロソフトは、2013年6月のセキュリティ情報を公開した。最大深刻度「緊急」が1件、「重要」が4件という内容となっている。

脆弱性と脅威 セキュリティホール・脆弱性
2013年6月のセキュリティ情報
2013年6月のセキュリティ情報 全 1 枚 拡大写真
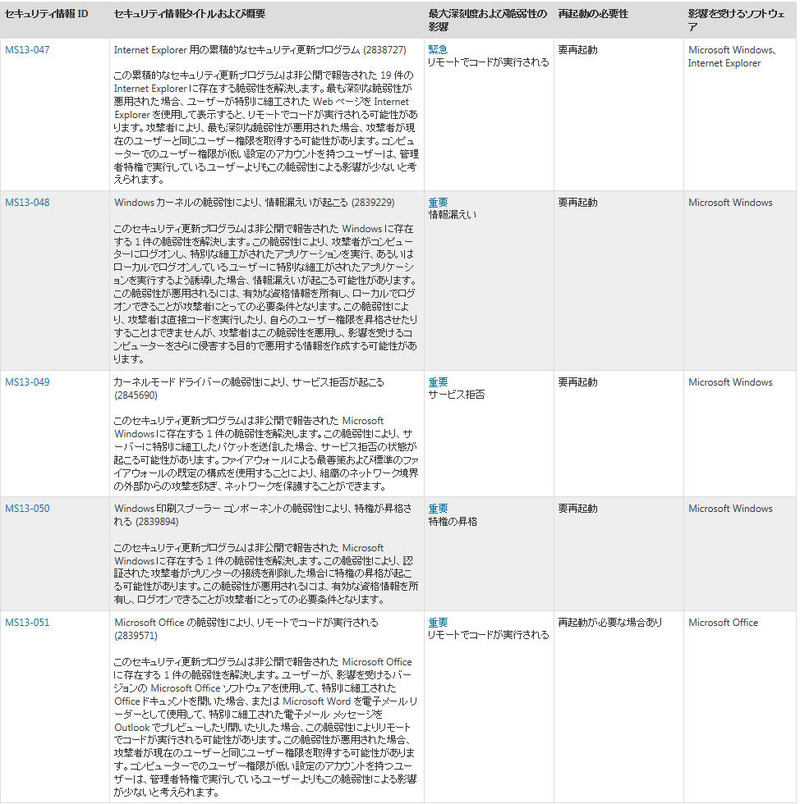
日本マイクロソフト株式会社は6月12日、2013年6月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通り5件で、最大深刻度「緊急」が1件、「重要」が4件となっている。内容は以下の通り(深刻度順)。

「緊急」
MS13-047:Internet Explorer 用の累積的なセキュリティ更新プログラム(2838727)要再起動

「重要」
MS13-048:Windows カーネルの脆弱性により、情報漏えいが起こる(2839229)要再起動
MS13-049:カーネルモード ドライバーの脆弱性により、サービス拒否が起こる(2845690)要再起動
MS13-050:Windows 印刷スプーラー コンポーネントの脆弱性により、特権が昇格される(2839894)要再起動
MS13-051:Microsoft Office の脆弱性により、リモートでコードが実行される(2839571)再起動が必要な場合あり

このうち、MS13-051(CVE-2013-1331:影響なし)について、マイクロソフトは脆弱性を悪用しようとする標的型攻撃を確認している。また、適用に優先順位を設定する必要がある企業ユーザの場合は、MS13-047(Internet Explorer)、MS13-051(Microsoft Office)を優先的に適用するよう推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

    石油資源開発が利用するラクスライトクラウドのASPサービス「blastmail」に不正アクセス

  3. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  4. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  5. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

ランキングをもっと見る
PageTop