このメディアについて
ScanNetSecurity は人間の編集者・記者・撮影者・取材対象者の協力によって企画、取材、執筆、報道、所有されているオンラインメディアです。生成 AI には書けない記事を配信します。執筆に関しては毎回ではないですが紙の原稿用紙に 900 円の万年筆で手を動かして原稿を書いています。
そして何よりも ScanNetSecurity の読者は、AI スクレイパーやボット、検索アルゴリズムではなく生身の人間です。人間に向けて記事を書き人間復興(RENAISSANCE! 🍺*🍺)を目指す ScanNetSecurity の一部または全部のコンテンツにアクセスするには、無料または有料の、または法人会員登録をして会員になってください。Security Information Wants To Be Shared.
🎂 11/8 まで ScanNetSecurity 創刊 28 周年キャンペーン早割を実施中です
新着順 記事一覧
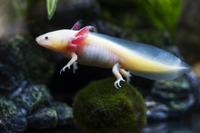
MITRE のサイバーデセプションプロジェクト「ウーパールーパー」とは?
研修・セミナー・カンファレンス
オンライン麻雀に不正アクセス 会員情報流出 ~ 寄せられた激励メッセージに謝意 メールはスタッフ全員が目を通し必ず返信
インシデント・事故
ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい
インシデント・事故
無印良品のオーダーカーテンに関する業務委託先に不正アクセス
インシデント・事故
ApplyNow 提供の採用管理プラットフォームに不正アクセス、利用終了した企業団体のデータを削除せず
インシデント・事故
丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい
インシデント・事故
「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい
インシデント・事故
「ネットマイル」に不正アクセス、最大約549万人の会員情報等が漏えいした可能性
インシデント・事故
「しまねのふるさと直送便」にAmazon Payプラグインの脆弱性を悪用した不正アクセス
インシデント・事故
東急不動産が管理するウェブサイトに不正アクセス
インシデント・事故
「ARTPASS」「アソビュー!」の委託先に不正アクセス、京都市京セラ美術館と二条城で情報流出の可能性
インシデント・事故
Effekseer に入力データ検証不備の脆弱性
脆弱性と脅威
日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査
調査・レポート・白書・ガイドライン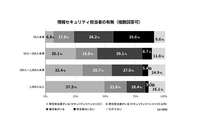
中国地方 50人未満の企業 約3分の1で「セキュリティ担当者はいない」~ HENNGE・中国新聞社調査
調査・レポート・白書・ガイドライン
中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]
脆弱性と脅威
ランサムウェアは一度限りの身代金要求から継続的な恐喝へ ~ プルーフポイント調査
調査・レポート・白書・ガイドライン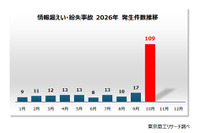
上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査
調査・レポート・白書・ガイドライン
AeyeScan blog 第17回 “凡事徹底”とは「スイスチーズ」のことだった
特集
弁護士が語るサイバーインシデント対応策、Cloudbase とアンダーソン・毛利・友常法律事務所が 11 / 18 ウェビナー開催PR
研修・セミナー・カンファレンス
NTTデータが住友生命から受託した「住友生命Vitality体験版・企業型」、「Vitalityスマート(福利厚生タイプ含む)」に不正アクセス
インシデント・事故
メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定
インシデント・事故
メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい
インシデント・事故
「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期
インシデント・事故
エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い
インシデント・事故
ヤクルト本社ホームページに不正アクセス、約4万件の個人情報が漏えい
インシデント・事故
全日空商事「選べるe-GIFT」に不正アクセス
インシデント・事故
ロボット確認を装いコマンド実行を促す偽画面と旧 iOS を狙う仕掛け、明治学院大学のサイトが改ざん
インシデント・事故
KUSANAGI に HTTP ヘッダーインジェクションの脆弱性
脆弱性と脅威
WebSAM WinShare に複数の脆弱性
脆弱性と脅威
口コミ総得点で 1 位 ~ AeyeScan が BOXIL REVIEW AWARD Autumn 2026 脆弱性診断カテゴリで受賞
インシデント・事故
タイミー、1,600名超の従業員アイデンティティ基盤に Okta Workforce Identity を採用
製品・サービス・業界動向
セコム安否確認サービス、ITreview Grid Award 2026 Fall 安否確認システム部門で 27 期連続 Leader 受賞
製品・サービス・業界動向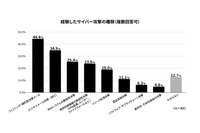
北海道の情報システム部門担当者 対策「十分」5割未満 他3地域を下回る ~ HENNGE・北海道新聞社調査
調査・レポート・白書・ガイドライン
守られない正論「アカウントの共有利用NG」~ ではどう向き合うか? HENNGE Password Manager に問い合わせ多数PR
製品・サービス・業界動向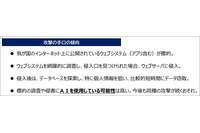
今後も同種のサイバー攻撃続く恐れ 標的調査や侵害にAI使用の可能性 ~ 国家サイバー統括室
調査・レポート・白書・ガイドライン
エーアイセキュリティラボ、製造業向けセミナーで SCS 評価制度に向けた脆弱性対策を解説PR
研修・セミナー・カンファレンス
NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止
インシデント・事故
九州電力送配電に不正アクセス、電力量情報が漏えいした可能性
インシデント・事故
電通総研「FACERE」に設定不備、第三者からの不正アクセス確認
インシデント・事故
ISM CloudOne に不正アクセス
インシデント・事故
モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい
インシデント・事故
ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず
インシデント・事故
ティンパンアレイに不正アクセス、延べ約120万件の会員情報が流出した可能性
インシデント・事故
オンラインくじサイト「はにくじランド」に不正アクセス、第三者による不正なコマンド実行と認証情報の不正利用の形跡を確認
インシデント・事故
JAL 委託先 Amadeus社に不正アクセス、予約情報の一部が外部から参照された形跡
インシデント・事故
SS1/SS1 クラウドおよびその ODM 製品 rocoeyes に複数の脆弱性
脆弱性と脅威
AIエージェントに制限付き資格情報を付与する組織は22.4%、共有アカウントやハードコードも ~ Okta 調査
調査・レポート・白書・ガイドライン
DMARC設定しても届く「正規」のフィッシングメール、DKIM replay attack の仕組みと対策 ~ TwoFive 解説
調査・レポート・白書・ガイドライン
筑波銀行、2,400のIDをHENNGE Oneで一元管理
製品・サービス・業界動向
相次ぐ不正アクセスを受け IPA が「情報セキュリティ安心相談窓口」の体制強化
製品・サービス・業界動向
九州7県の情報システム部門担当者 自社のセキュリティ評価 前回比12ポイント低下 ~ HENNGE・西日本新聞社調査
調査・レポート・白書・ガイドライン
求む セキュリティ以外の専門分野を持つ人材 ~ IPA「セキュリティ・キャンプ2027コネクト」12月2日までエントリー受付
研修・セミナー・カンファレンス
個人情報を預ける基準は知名度よりも「セキュリティ対策の信頼性」26.2ポイント差
調査・レポート・白書・ガイドライン
第三者が管理画面へ総当たり攻撃を行い侵入 ~ イープラス フェス専用アプリに不正アクセス
インシデント・事故
SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認
インシデント・事故
東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス
インシデント・事故
ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出
インシデント・事故
「SHOGUN BURGER公式アプリ」に不正アクセス、一部顧客の個人情報の漏えい
インシデント・事故
Vookにデータ分析ツールの脆弱性を悪用した不正アクセス、会員情報等が漏えいした可能性
インシデント・事故
「料理王国ウェブマガジン」の有料・無料会員の情報が漏えい
インシデント・事故
「投資のコンシェルジュ」に不正アクセス
インシデント・事故
「au PAYの使えるお店」個人氏名と推測される店舗名を最大4,417名分掲載、8月下旬から停止し再開未定
インシデント・事故
黒金化成にランサムウェア攻撃 調査結果公表1年後
インシデント・事故記事ランキング
-
-
ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出
-
ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず
-
NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止
-
電通総研「FACERE」に設定不備、第三者からの不正アクセス確認
-
ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい
-
SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認
-
ISM CloudOne に不正アクセス
-
第三者が管理画面へ総当たり攻撃を行い侵入 ~ イープラス フェス専用アプリに不正アクセス
-
メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい