福島第一原発の事故対応はセキュリティ対策に活かせるか--ラックがレポート(ラック) | ScanNetSecurity
2026.10.26(月)

福島第一原発の事故対応はセキュリティ対策に活かせるか--ラックがレポート(ラック)

ラックは、「統合リスク管理レポート vol.10『突如発生するセキュリティインシデントへの備え方~原発事故対応の報告書から考える教訓~』」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
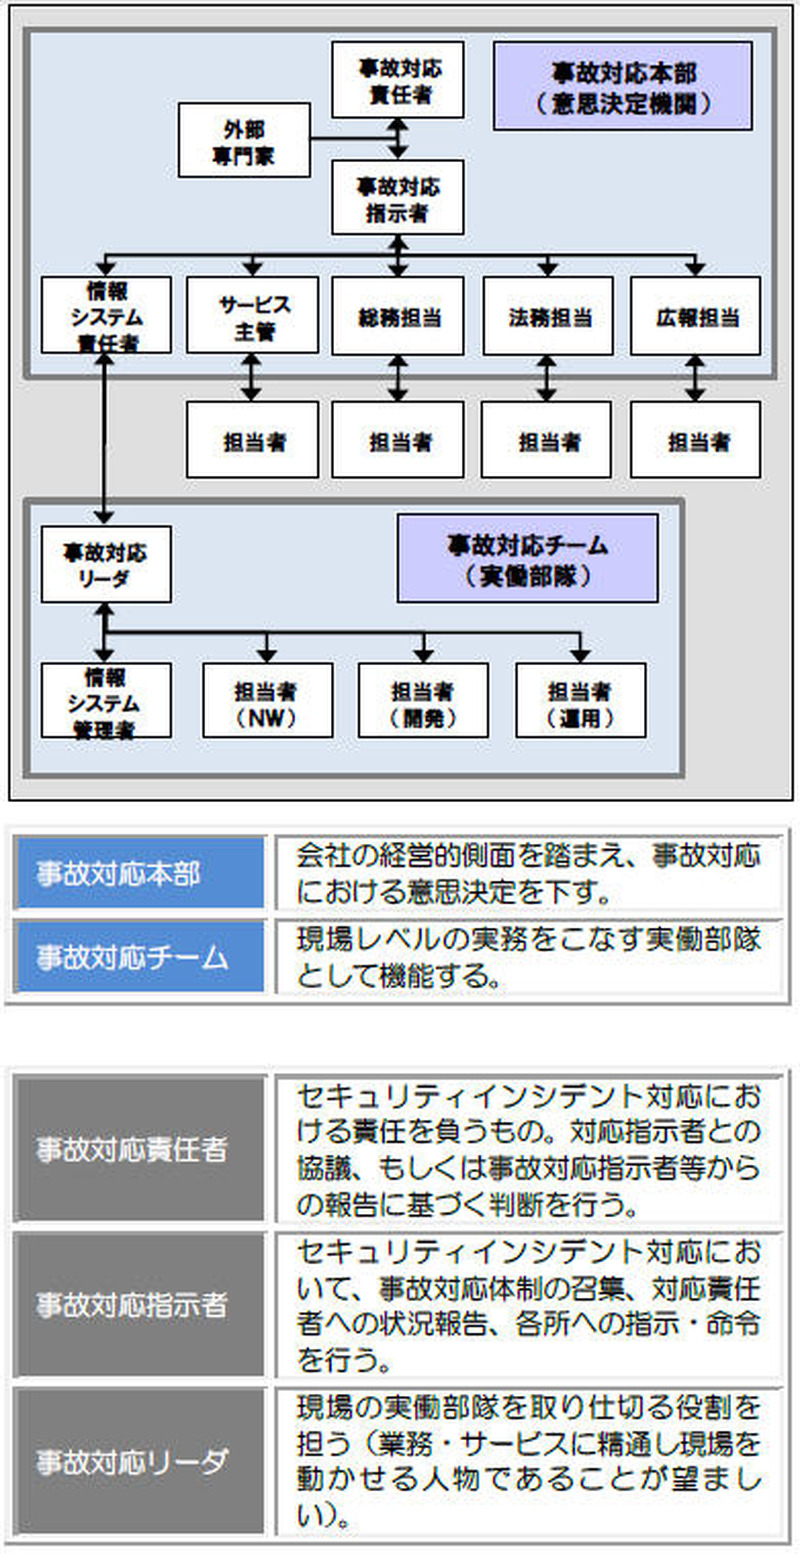
対応体制および役割の例
対応体制および役割の例 全 1 枚 拡大写真
株式会社ラックは7月17日、「統合リスク管理レポート vol.10『突如発生するセキュリティインシデントへの備え方~原発事故対応の報告書から考える教訓~』」を公開した。本レポートは、同社のセキュリティコンサルティングチームが、過去の実績と経験を元に「今必要なセキュリティ対策」の在り方をレポートとしてまとめたもの。今回は、大きな注目を浴びることとなった福島第一原子力発電所(福島第一原発)における事故対応報告書を参考とし、セキュリティインシデント対応やその対応体制構築における教訓を検討している。

この事故においては、「原子力災害対策本部」「原子力災害現地対策本部」「非常災害対策本部」など、政府や関係省庁、東京電力株式会社(東電)などに設置された多くの組織が対応にあたることとなった。しかし、事故発生時の緊急対応において「危機管理体制の機能不全」「政府 - 東電間の責任境界のあいまいさ」の2点の問題があったと報告書は結論づけている。レポートではこれらの事実から、「権限分掌」「指示命令系統」「意思疎通」「対応経過」の4点から、セキュリティインシデント対応に生かせることはないかをまとめている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. 「ミートガイ本店オンラインストア」に不正アクセス、身に覚えのないカード利用履歴確認呼びかけ

    「ミートガイ本店オンラインストア」に不正アクセス、身に覚えのないカード利用履歴確認呼びかけ

  3. ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

    ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

  4. 誤送信が発覚して 10 分未満で委託元の宮城県に報告

    誤送信が発覚して 10 分未満で委託元の宮城県に報告

  5. トホホすぎる 日本企業「内製化率50%」目標

    トホホすぎる 日本企業「内製化率50%」目標

ランキングをもっと見る
PageTop