Linuxシステムに深刻な危害を与えるトロイの木馬スパイウェアを発見(Dr.WEB) | ScanNetSecurity
2026.10.27(火)

Linuxシステムに深刻な危害を与えるトロイの木馬スパイウェアを発見(Dr.WEB)

Dr.WEBは「2013年8月のウイルス脅威」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
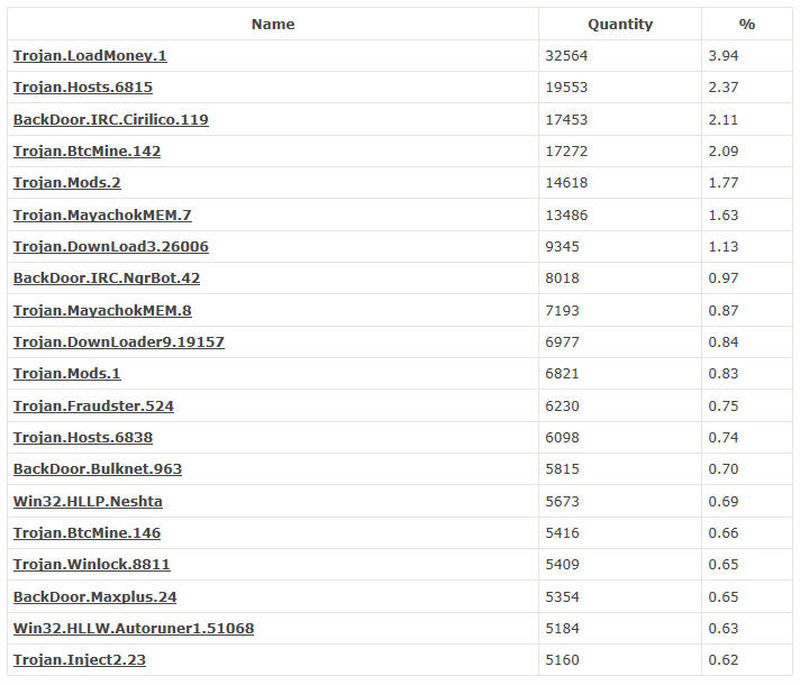
8月にDr.Web CureIt!によって最も多く検出された脅威
8月にDr.Web CureIt!によって最も多く検出された脅威 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は9月13日、「2013年8月のウイルス脅威」を発表した。「Dr.Web CureIt!」によって収集された統計によると、2013年8月に最も多く検出された脅威は「Trojan.Loadmoney.1」で、感染したシステム内でDNSサーバIPアドレスを含むhostsファイルを改変する「Trojan.Hosts.6815」が2番目に多く検出された。3番目にはIRCボットである「BackDoor.IRC.Cirilico.119」が、4番目には感染したコンピュータのリソースを利用してビットコインをマイニングする「Trojan.BtcMine.142」が検出されている。

8月後半には、「Linux.Hanthie」が解析された。このトロイの木馬は、「FormGrabberボット」および「Linux BackDoor」を使用している。主な目的は、Webページ内でユーザが入力したデータを犯罪者に送信することで、Mozilla Firefox、Google Chrome、Opera、Chromium、Ice Weasel内にグラバーを挿入し、またバックドアとしても機能することでC&Cサーバとの通信を暗号化する。モバイルデバイスを狙った脅威に関しては比較的穏やかな月となった。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop