「サイボウズ デヂエ」にXSSの脆弱性、アップデートを呼びかけ(JVN) | ScanNetSecurity
2026.09.14(月)

「サイボウズ デヂエ」にXSSの脆弱性、アップデートを呼びかけ(JVN)

IPAおよびJPCERT/CCは、サイボウズが提供する「サイボウズ デヂエ」にクロスサイトスクリプティングの脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
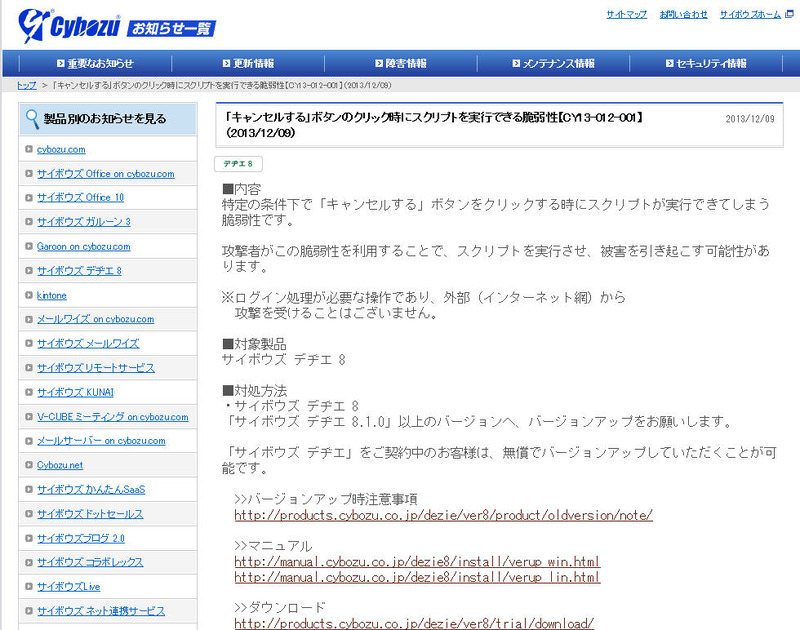
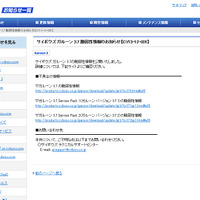
サイボウズによる告知ページ
サイボウズによる告知ページ 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は12月10日、サイボウズ株式会社が提供する「サイボウズ デヂエ」にクロスサイトスクリプティング(XSS)の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。なお、サイボウズ Office 9.0 以降に同梱されている「カスタムアプリ機能」およびサイボウズ Office on cybozu.com で提供されている「カスタムアプリ機能」は、本脆弱性の影響を受けない。

「サイボウズ デヂエ 8.0.7 およびそれ以前」「サイボウズ Office plus デヂエ 8.0.7 およびそれ以前」「サイボウズ デヂエ 8.0.7 for ASP およびそれ以前」には、XSSの脆弱性(CVE-2013-6005)が存在する。この脆弱性が悪用されると、ユーザのWebブラウザ上で任意のスクリプトを実行される可能性がある。JVNでは、開発者が提供する情報をもとに最新版へアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  2. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  3. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  4. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  5. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

ランキングをもっと見る
PageTop