「Webmin」にXSSの脆弱性(JVN) | ScanNetSecurity
2026.10.26(月)

「Webmin」にXSSの脆弱性(JVN)

IPAおよびJPCERT/CCは、Webminが提供するGUIでLinuxの各種設定を行うツール「Webmin」にXSSの脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
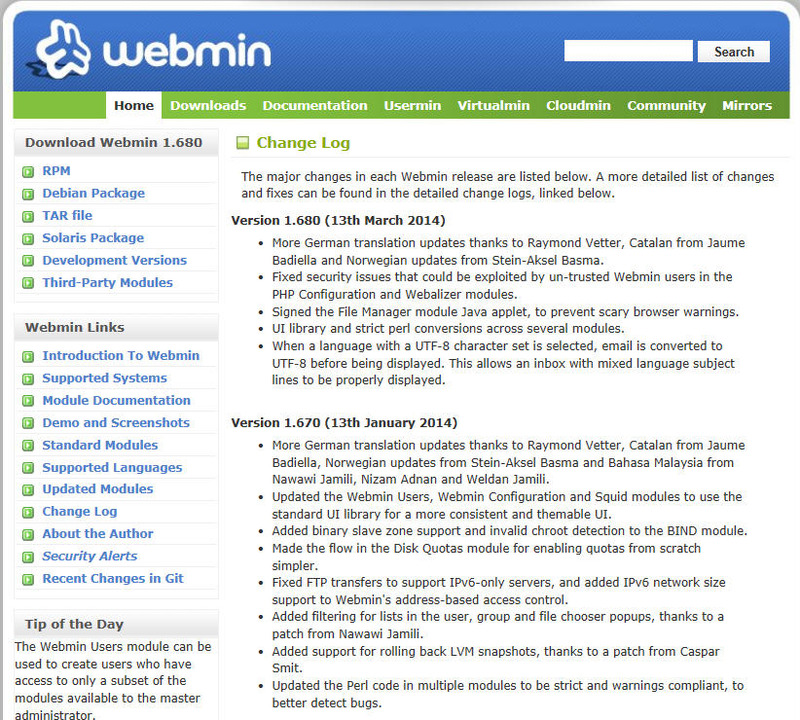
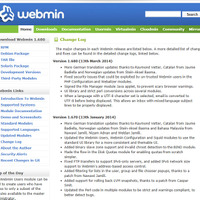
Webminによるアップデート情報
Webminによるアップデート情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は3月17日、Webminが提供するGUIでLinuxの各種設定を行うツール「Webmin」に、クロスサイトスクリプティング(XSS)の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。

「Webmin 1.670 およびそれ以前」には、view.cgi の search パラメータの処理に起因するXSSの脆弱性(CVE-2014-0339)が存在する。この脆弱性が悪用されると、ユーザのWebブラウザ上で任意のスクリプトを実行される可能性がある。JVNでは、開発者が提供する情報をもとに最新版へアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. 「ミートガイ本店オンラインストア」に不正アクセス、身に覚えのないカード利用履歴確認呼びかけ

    「ミートガイ本店オンラインストア」に不正アクセス、身に覚えのないカード利用履歴確認呼びかけ

  3. ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

    ファインズの予約システムに不正アクセス、1,536,322件の予約者情報が影響

  4. 誤送信が発覚して 10 分未満で委託元の宮城県に報告

    誤送信が発覚して 10 分未満で委託元の宮城県に報告

  5. トホホすぎる 日本企業「内製化率50%」目標

    トホホすぎる 日本企業「内製化率50%」目標

ランキングをもっと見る
PageTop