ベリタスのサイトに不正アクセス、5千件の顧客情報が漏えいした可能性(ベリタス) | ScanNetSecurity
2026.11.21(土)

ベリタスのサイトに不正アクセス、5千件の顧客情報が漏えいした可能性(ベリタス)

ベリタスは、同社のWebサイトに対し外部から不正なアクセスが行われたと発表した。一部の顧客の登録情報が不正にダウンロードされた可能性があるという。

インシデント・事故 インシデント・情報漏えい
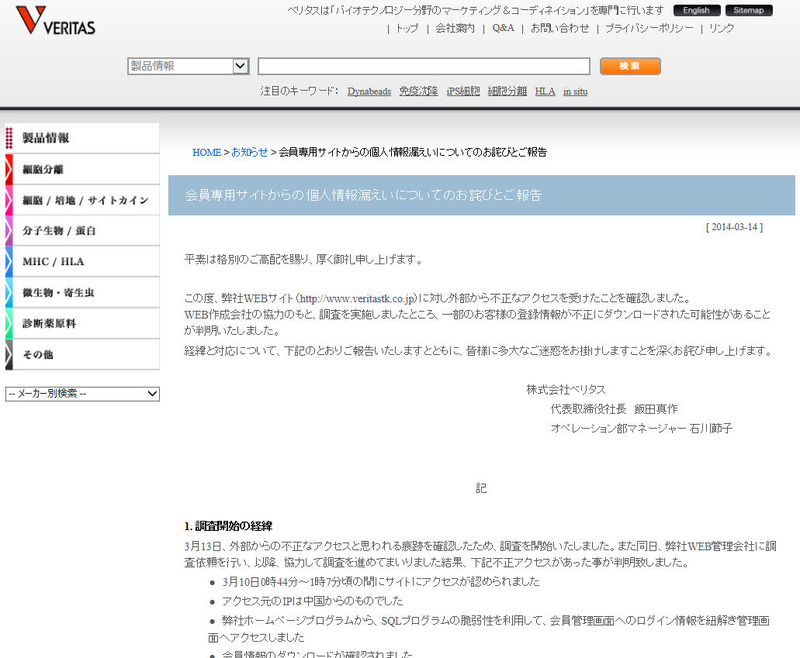
ベリタスによる発表
ベリタスによる発表 全 1 枚 拡大写真
株式会社ベリタスは3月14日、同社のWebサイトに対し外部から不正なアクセスが行われたと発表した。一部の顧客の登録情報が不正にダウンロードされた可能性があるという。これは3月13日、外部からの不正なアクセスと思われる痕跡を確認したため、調査を開始したもの。また同日、同社のWeb管理会社に調査依頼を行い、以降、協力して調査を進めた結果、不正アクセスが判明した。

不正アクセスは、3月10日0時44分から1時7分頃の間に行われ、IPによるとアクセス元は中国であった。同社ホームページプログラムから、SQLプログラムの脆弱性を利用して、会員管理画面へのログイン情報を紐解き管理画面へアクセスした。この不正アクセスで5,041件の顧客情報漏えいの可能性があり、これに含まれる個人情報は、氏名、所属組織名、住所、電話番号、メールアドレス、ログインパスワードとなっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  3. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  4. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  5. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

ランキングをもっと見る
PageTop