国内の金融機関9社をターゲットとしたオンライン不正送金手口を検証(FFRI) | ScanNetSecurity
2026.10.28(水)

国内の金融機関9社をターゲットとしたオンライン不正送金手口を検証(FFRI)

FFRIは、ワンタイムパスワードによる認証を突破し、ネットバンキング利用者の口座から不正送金を行うMITB攻撃マルウェアを入手し、解析・検証を実施した結果を発表した。

脆弱性と脅威 脅威動向
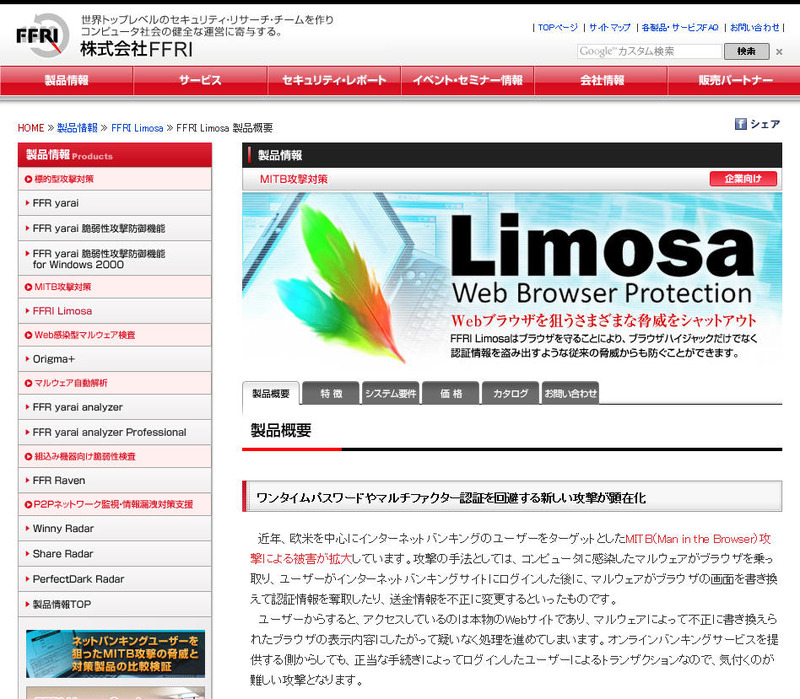
「FFRI Limosa」製品サイト
「FFRI Limosa」製品サイト 全 1 枚 拡大写真
株式会社FFRIは6月4日、ワンタイムパスワードによる認証を突破し、ネットバンキング利用者の口座から不正送金を行うMITB(Man in the Browser)攻撃マルウェアを入手し、解析・検証を実施した結果を発表した。また、同社のMITB攻撃対策製品「FFRI Limosa」による防御が有効であることも確認したという。MITB攻撃は、ネットバンキング利用者のPC端末に感染したマルウェアがWebブラウザに侵入することが必要となる。Webブラウザへの侵入後は、利用者が正規の手順で認証を済ませた後、ブラウザの処理を横取りすることが可能なため、ワンタイムパスワードなどによる認証の強化は十分な対策とはならない。実際に、2014年春以降のMITB攻撃ではワンタイムパスワードを利用している利用者においても被害が発生している。

今回、同社が入手したMITB攻撃マルウェアを解析した結果、国内の主要銀行4行と信販会社5社の利用者を標的としていることが判明したため、実際に標的とされている銀行のアカウントで検証し、「FFRI Limosa」で防御できることを確認した。具体的には、FFRI Limosaによって保護されたWebブラウザの利用時にMITB攻撃マルウェアによるWebブラウザへの侵入を阻止し、FFRI Limosaが適用されていない状態で検証した際に表示されていたプログレスバーやワンタイムパスワードを要求する偽画面が表示されないことを確認している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

  5. 個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

    個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

ランキングをもっと見る
PageTop