「GNU bash」に脆弱性、パッチは修正が不十分なため回避策の適用を(JPCERT/CC) | ScanNetSecurity
2026.09.14(月)

「GNU bash」に脆弱性、パッチは修正が不十分なため回避策の適用を(JPCERT/CC)

JPCERT/CCは、「GNU bash」の脆弱性に関する注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
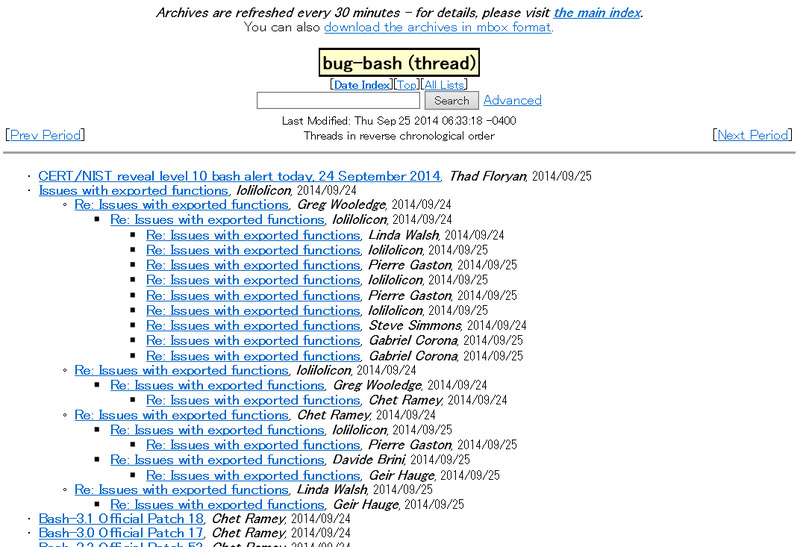
GNU Projectによる情報
GNU Projectによる情報 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は9月25日、「GNU bash」の脆弱性に関する注意喚起を発表した。GNU bashの環境変数の処理には脆弱性(CVE-2014-6271)があり、外部からの入力がGNU bashの環境変数に設定される環境において、リモートの攻撃者によって任意のコードが実行される可能性がある。影響を受けるバージョンは以下の通り。

Bash 4.3 Patch 25 およびそれ以前
Bash 4.2 Patch 48 およびそれ以前
Bash 4.1 Patch 12 およびそれ以前
Bash 4.0 Patch 39 およびそれ以前
Bash 3.2 Patch 52 およびそれ以前
Bash 3.1 Patch 18 およびそれ以前
Bash 3.0 Patch 17 およびそれ以前

なお、ディストリビュータが提供しているbashを使用している場合は、ディストリビュータの情報を参照のこと。

本脆弱性を修正したパッチが公開されているが、現段階で修正が不十分であるため、JPCERT/CCでは「GNU bashを代替のシェルに入れ替える」「WAFやIDSを用いて脆弱性のあるサービスへの入力にフィルタをかける」「継続的なシステム監視を行う」といった回避策を適用するよう勧めている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. 「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

    「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

  4. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

  5. SCS評価制度対応第一歩、IDアカウント管理をどう見直す? 10 / 7 HENNGEとサイバートラストが共同ウェビナー開催

    SCS評価制度対応第一歩、IDアカウント管理をどう見直す? 10 / 7 HENNGEとサイバートラストが共同ウェビナー開催PR

ランキングをもっと見る
PageTop