「Binder」の悪用でAndroid端末からデータや情報が漏えいする危険性を実証(チェック・ポイント) | ScanNetSecurity
2026.10.21(水)

「Binder」の悪用でAndroid端末からデータや情報が漏えいする危険性を実証(チェック・ポイント)

チェック・ポイントは、「Man in the Binder: He Who Controls the IPC, Controls the Droid」と題する新たな調査レポートを発表した。

脆弱性と脅威 脅威動向
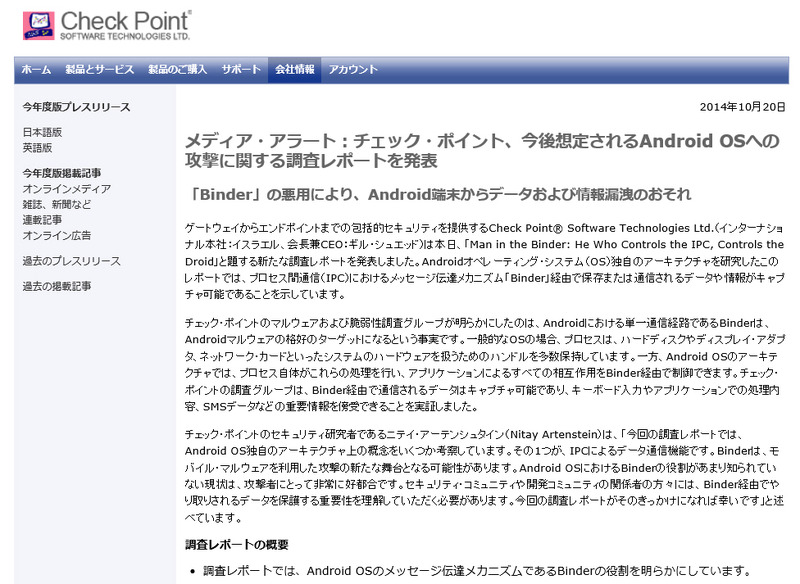
チェック・ポイントによる発表
チェック・ポイントによる発表 全 1 枚 拡大写真
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(チェック・ポイント)は10月20日、「Man in the Binder: He Who Controls the IPC, Controls the Droid」と題する新たな調査レポートを発表した。Android OS独自のアーキテクチャを研究した本レポートでは、プロセス間通信(IPC)におけるメッセージ伝達メカニズム「Binder」経由で保存または通信されるデータや情報がキャプチャ可能であることを示している。

レポートでは、Android OSのアーキテクチャにおけるBinderの主な役割を詳細に分析しながら、Android端末上のアプリケーションで送受信される情報(2ファクタ認証や暗号化などのセキュリティ対策で保護された情報を含む)が傍受可能である事実を実証している。また今回の調査では、端末のキーボード入力やアプリケーションでの処理内容(銀行取引など)、SMSメッセージのBinder経由での傍受に成功している。さらに、新しいAndroidマルウェアの可能性を示すとともに、セキュリティ担当者やAndroid開発者に対し、この問題について検討、協力して、新たな保護メカニズムを考案するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. アフラック生命保険への不正アクセス、契約者専用サイトのサービス再開

    アフラック生命保険への不正アクセス、契約者専用サイトのサービス再開

  2. 自宅玄関にマトリョーシカ ~ ランサムウェア攻撃の 37 %で関係者個人に心理的・身体的脅迫 [グローバル調査]

    自宅玄関にマトリョーシカ ~ ランサムウェア攻撃の 37 %で関係者個人に心理的・身体的脅迫 [グローバル調査]

  3. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  4. KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

    KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

  5. NTTソルマーレの電子書籍ストア「コミックシーモア」に不正アクセス、会員情報が流出

    NTTソルマーレの電子書籍ストア「コミックシーモア」に不正アクセス、会員情報が流出

ランキングをもっと見る
PageTop