「Drupal」の脆弱性でWebサイトの改ざんなどを受ける可能性(JPCERT/CC) | ScanNetSecurity
2026.09.17(木)

「Drupal」の脆弱性でWebサイトの改ざんなどを受ける可能性(JPCERT/CC)

JPCERT/CCは、「Drupal」の脆弱性に関する注意喚起を発表した。

脆弱性と脅威 脅威動向
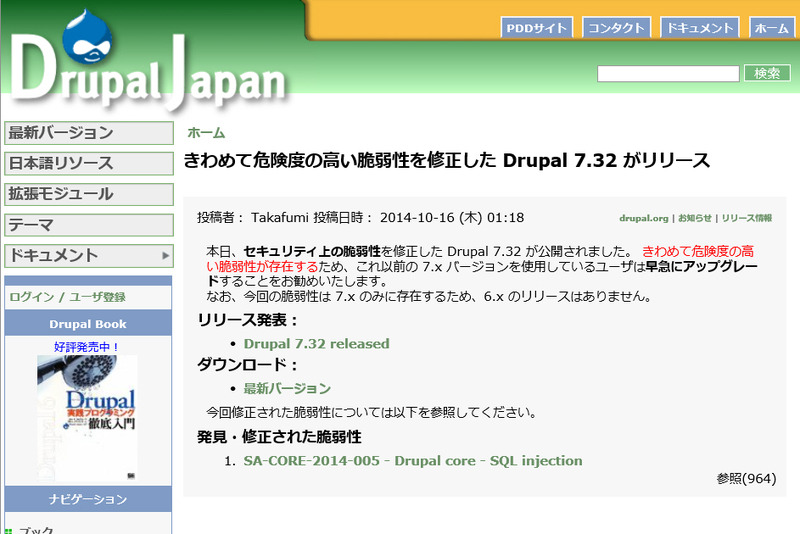
Drupal Japanによるアップデート情報
Drupal Japanによるアップデート情報 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は10月21日、「Drupal」の脆弱性に関する注意喚起を発表した。DrupalにはSQLインジェクションの脆弱性があり、この脆弱性を悪用することで、リモートの攻撃者は任意のSQLコマンドを実行することが可能となる。結果として、影響を受けるバージョンのDrupalが稼働しているWebサイトを改ざんしたり、管理者アカウントを作成する可能性がある。影響を受けるバージョンは、「Drupal 7.31 およびそれ以前」で、Drupal 6系は影響を受けないとのこと。

JPCERT/CCで検証を行った結果、この脆弱性を用いて作成したDrupalの管理者アカウントにてDrupalへログインを行い、モジュールの設定変更などを行うことでWebサーバの実行権限で任意のPHPコードを実行できることを確認したという。JPCERT/CCでは対策として、Drupalより公開されている本脆弱性を修正したバージョン「Drupal 7.32」を、十分なテストを実施の上で修正済みバージョンを適用することを勧めている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 54サイトが閲覧不可に ~ 山梨大学が契約しているレンタルサーバでのWebサイト改ざん

    54サイトが閲覧不可に ~ 山梨大学が契約しているレンタルサーバでのWebサイト改ざん

  5. コロナが施工情報を管理するクラウドサービスに不正アクセス、最大35,000名分の個人情報が漏えいした可能性

    コロナが施工情報を管理するクラウドサービスに不正アクセス、最大35,000名分の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop