正規のApple iOSアプリをマルウェアに置き換える攻撃(JVN) | ScanNetSecurity
2026.10.28(水)

正規のApple iOSアプリをマルウェアに置き換える攻撃(JVN)

IPAおよびJPCERT/CCは、Masque Attackと呼ばれる攻撃手法により、特定の条件のもとで正規のApple iOSアプリがマルウェアに置き換えられる可能性があると「JVN」で緊急情報を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
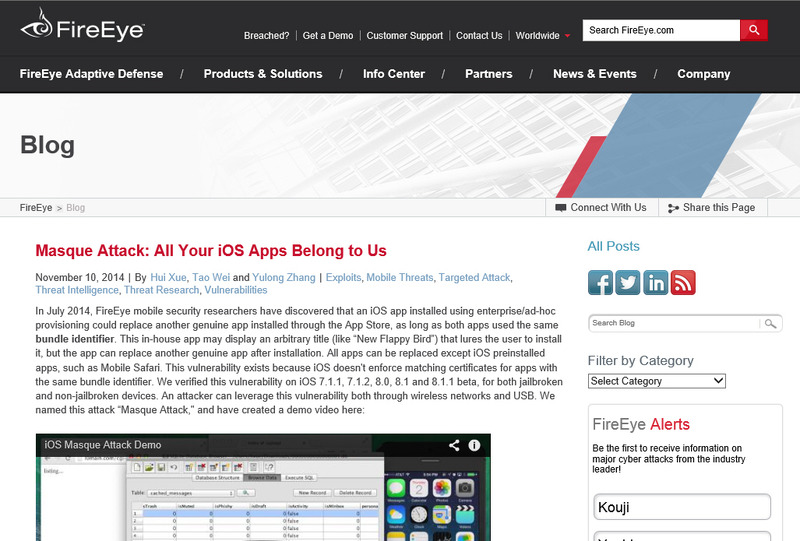
FireEyeによるブログ
FireEyeによるブログ 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は11月14日、Masque Attackと呼ばれる攻撃手法により、特定の条件のもとで正規のApple iOSアプリがマルウェアに置き換えられる可能性があると「Japan Vulnerability Notes(JVN)」で緊急情報を発表した。

この攻撃はFireEyeの研究者により発見されたも。Apple iOSには、同一の bundle identifier を持つアプリをインストールする際、コード署名証明書が同一でなくてもインストールされてしまう問題がある。Masque Attackはこの問題を悪用し、既存アプリと同じ bundle identifier を持ったアプリを、Apple が提供する App Store や自社向けアプリを提供するための provisioning system 以外からインストールさせる。

結果として、アプリが管理しているデータは削除されないまま、既存アプリの本体がインストールされたアプリに置き換えられる。これにより、認証情報などを取得される、元のアプリが管理していたデータにアクセスされる、デバイスの活動を監視される、デバイスの root 権限を取得されるなどの影響を受ける可能性がある。影響を受けるシステムは、Apple iOS 7.1.1、7.1.2、8.0、8.1、8.1.1 beta。なお、Mobile Safari などプリインストールされているアプリは、影響を受けないという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  5. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

ランキングをもっと見る
PageTop