「PowerDNS Authoritative Server」などにDNSサービス停止の脆弱性(JPRS) | ScanNetSecurity
2026.10.29(木)

「PowerDNS Authoritative Server」などにDNSサービス停止の脆弱性(JPRS)

JPRSは、「PowerDNS Authoritative Server」および「PowerDNS Recursor」の脆弱性について発表した。

脆弱性と脅威 セキュリティホール・脆弱性
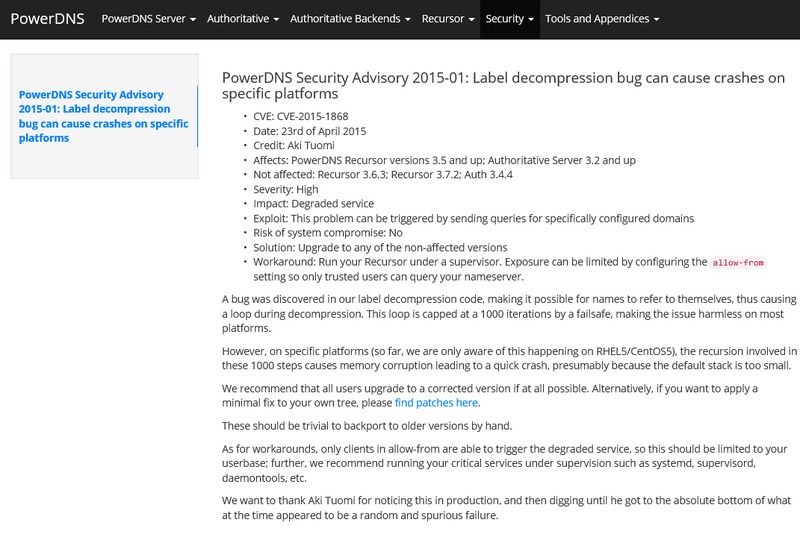
PowerDNSによるセキュリティアドバイザリ
PowerDNSによるセキュリティアドバイザリ 全 1 枚 拡大写真
株式会社日本レジストリサービス(JPRS)は4月27日、「PowerDNS Authoritative Server」および「PowerDNS Recursor」の脆弱性(DNSサービスの停止)について発表した。これは、実装上の不具合により外部からのDoS攻撃が可能となる脆弱性が、開発元のPowerDNS.COM BVから発表されたことを受けたもの。本脆弱性により、特定のプラットフォームで動作する各ソフトウェアにおいて、提供者が意図しないサービスの停止が発生する可能性がある。対象となるバージョンは、「PowerDNS Authoritative Server 3.2以降」およびPowerDNS Recursor 3.5以降」。

ただし同社では、本脆弱性の影響を受けるプラットフォームは限定的であり、現時点で影響を確認しているのはデフォルトのシステムスタックサイズが小さい、RHEL5/CentOS5でのみであるとしている。また、サーバシステムそのものの危殆化は発生しないと発表している。JPRSでは対策方法として、本脆弱性を修正したパッチバージョン(PowerDNS Authoritative Server 3.4.4およびPowerDNS Recursor 3.6.3または3.7.2)への更新または公式パッチの適用、あるいは各ディストリビューションベンダからリリースされる更新の適用を実施するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  3. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

  4. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  5. JFEケミカルに不正アクセス、データの不正取得が判明

    JFEケミカルに不正アクセス、データの不正取得が判明

ランキングをもっと見る
PageTop