標的型攻撃により侵入したマルウェアの挙動を可視化するオリジナル製品(アシスト) | ScanNetSecurity
2026.09.15(火)

標的型攻撃により侵入したマルウェアの挙動を可視化するオリジナル製品(アシスト)

アシストは、標的型攻撃により侵入したマルウェアの挙動を可視化する同社のオリジナル製品「BlackDomainSensor」を6月より提供開始する。

製品・サービス・業界動向 新製品・新サービス
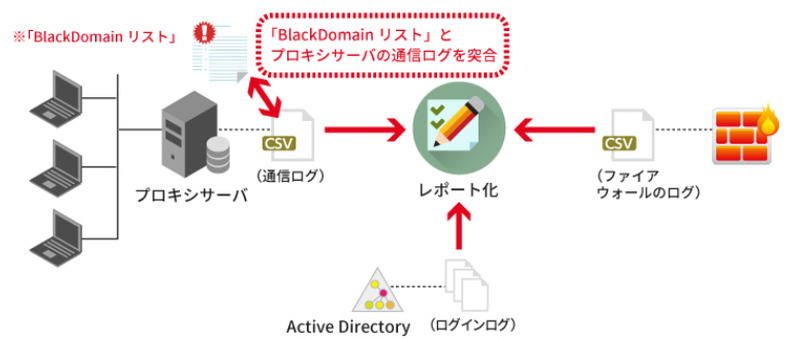
「BlackDomainSensor」のシステム構成イメージ
「BlackDomainSensor」のシステム構成イメージ 全 1 枚 拡大写真
株式会社アシストは5月19日、標的型攻撃により侵入したマルウェアの挙動を可視化する同社のオリジナル製品「BlackDomainSensor」を6月より提供開始すると発表した。同製品は、悪性サイトまたはその確度が高いURL情報である「BlackDomainリスト」とインターネット通信ログを突き合わせ、それらのサイトと接続した社内の端末のレポートを日次で自動的に作成するもの。また、企業内に侵入したマルウェアがActive Directoryにアクセスする挙動を検知し、マルウェアの侵入状況を可視化する。

マルウェアの侵入が検知された場合には、悪性サイトへの通信遮断、マルウェア検査サービスの利用、PCの初期化といった次の一手を即座に講じることで、被害を未然に防いだり、被害規模の最小化を実現する。なお同製品は、年間サブスクリプション・ライセンスとして提供されるため、通常のパッケージ・ソフトウェアの導入にかかる初期費用を抑えることが可能としている。同社では、同製品を標的型攻撃対策の中核として積極的に販売していくとともに、企業の重要な資産である「データ=情報」を保護するための「情報漏えい対策ソリューション」を強力に推し進めていくとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

  4. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

  5. DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー

    DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー

ランキングをもっと見る
PageTop