SHODANを攻撃対象の探索に悪用できる可能性を示唆、対策方法を紹介(JPCERT/CC) | ScanNetSecurity
2026.10.02(金)

SHODANを攻撃対象の探索に悪用できる可能性を示唆、対策方法を紹介(JPCERT/CC)

JPCERT/CCは、「SHODANを悪用した攻撃に備えて -制御システム編-」と題した資料を公開した。

脆弱性と脅威 脅威動向
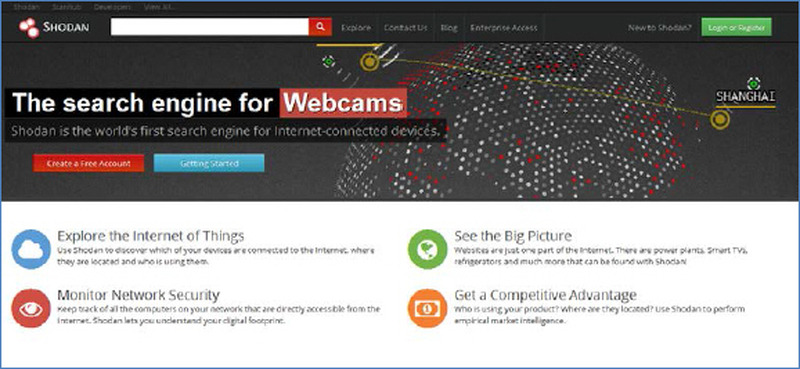
SHODANトップページ(https://www.shodan.io)
SHODANトップページ(https://www.shodan.io) 全 2 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は6月9日、「SHODANを悪用した攻撃に備えて -制御システム編-」と題した資料を公開した。SHODANとは、インターネット上に公開されているさまざまな機器に関する情報をデータベース化し、インターネット上のサービスとして検索可能にするWebサービス。たとえば、Webサーバのドメイン名やIPアドレス、ポート番号80(または443)を指定して検索すれば、目的のWebサーバの情報を取得できる。

またSHODANは、ルータやスイッチ、複合機、ビル管理システム、Webカメラ、NAS、ネットワーク家電、制御システムなどについても、特定のプロトコルのポート番号を指定して検索することで、そのプロトコルをサポートする世界中の機器をリストアップできる。SHODANはインターネット全域に対して探索を行いデータを収集しているため、インターネットからアクセス可能な状態で設置されている機器は、設置した者の意図にかかわらずSHODANのデータベースに登録されている可能性がある。資料では、このシステムを攻撃対象の探索にも悪用できるとして、その攻撃手法や対策情報について紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop