BIND 9.10.2 / 9.9.7にDNSサービスが停止する脆弱性(JPRS) | ScanNetSecurity
2026.11.16(月)

BIND 9.10.2 / 9.9.7にDNSサービスが停止する脆弱性(JPRS)

JPRSは、BIND 9.10.2 / 9.9.7の脆弱性(DNSサービスの停止)について緊急の注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
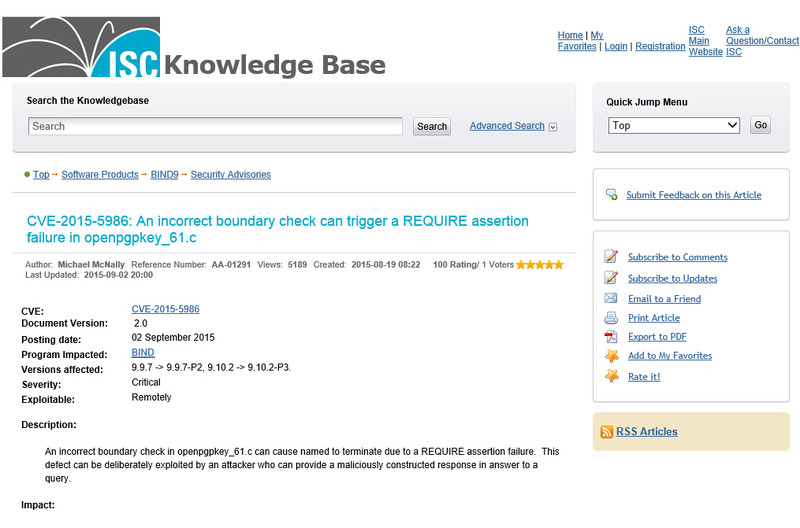
ISCによる脆弱性情報
ISCによる脆弱性情報 全 1 枚 拡大写真
株式会社日本レジストリサービス(JPRS)は9月3日、BIND 9.10.2 / 9.9.7の脆弱性(DNSサービスの停止)について緊急の注意喚起を発表した。これは、該当するBINDにおける実装上の不具合により、namedに対する外部からのDoS攻撃が可能となる脆弱性が、開発元のISCから発表されたというもの。ISCは、該当するバージョンのすべてのフルリゾルバー(キャッシュDNSサーバ)が影響を受けること、またISCでは本脆弱性について、特定の条件下にある権威DNSサーバへの攻撃も成功させることができたことから、本脆弱性の深刻度(Severity)を「重大(Critical)」と評価している。対象となるバージョンは、「9.10系列:9.10.2~9.10.2-P3」「9.9系列:9.9.7~9.9.7-P2」。

本脆弱性は、OPENPGPKEY RRの取り扱いに不具合があり、不正なOPENPGPKEY RRを含む応答を受信した際、namedが異常終了する障害が発生するというもの。これにより、DNSサービスの停止が発生する可能性がある。また、攻撃はリモートからも行える。JPRSでは解決策として、本脆弱性を修正したパッチバージョン(BIND 9.10.2-P4/9.9.7-P3)への更新、あるいは各ディストリビューションベンダからリリースされる更新の適用を、速やかに実施することを挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop