Adobe Flash Playerの脆弱性について注意喚起、アドビは既にアップデートを公開(JPCERT/CC) | ScanNetSecurity
2026.10.24(土)

Adobe Flash Playerの脆弱性について注意喚起、アドビは既にアップデートを公開(JPCERT/CC)

 JPCERTコーディネーションセンター(JPCERT/CC)は4日、Adobe Flash Playerの脆弱性について、注意を呼びかけた。アドビがアップデートを公開しているが、この脆弱性を突く攻撃が、すでに発生しているという。

脆弱性と脅威 脅威動向
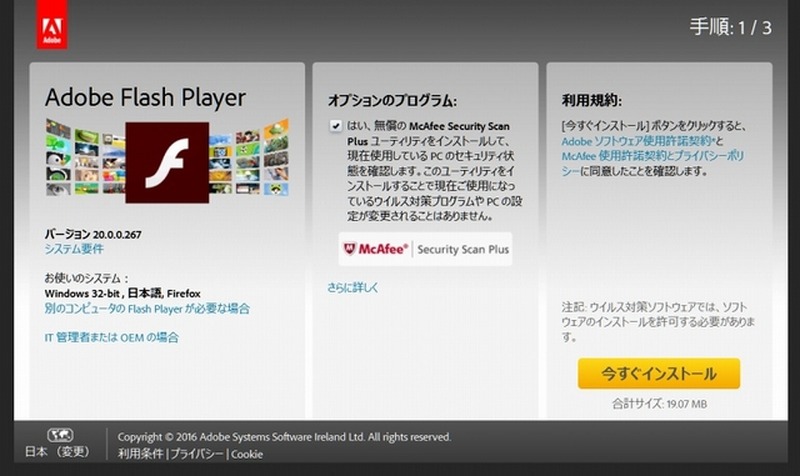
Flash Playerダウンロードセンター
Flash Playerダウンロードセンター 全 2 枚 拡大写真
 JPCERTコーディネーションセンター(JPCERT/CC)は4日、Adobe Flash Playerの脆弱性について、注意を呼びかけた。アドビがアップデートを公開しているが、この脆弱性を突く攻撃が、すでに発生しているという。

 Adobe Flash Playerには、複数の脆弱性があり、悪用するコンテンツをユーザーに開かせることで、Adobe Flash Playerが不正終了したり、任意のコードが実行されたりする可能性があるという。今回のアップデートにて修正される脆弱性(CVE-2015-8651)を悪用する、限定的な標的型攻撃がアドビにより確認されている。

 対象バージョンは、Adobe Flash Player 20.0.0.228およびそれ以前(Internet Explorer、Microsoft Edge、Google Chrome)、Adobe Flash Player 20.0.0.235およびそれ以前(Mozilla Firefox、Apple Safariなど)。最新版にバージョンアップすることで脆弱性は解消される。

Adobe Flash Playerの脆弱性を突く攻撃が発生中

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

    GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

ランキングをもっと見る
PageTop