ステルスマルウェアやモバイルバンキング型トロイの木馬を確認--四半期レポート(マカフィー) | ScanNetSecurity
2026.11.16(月)

ステルスマルウェアやモバイルバンキング型トロイの木馬を確認--四半期レポート(マカフィー)

マカフィーは、インテル セキュリティによる2015年第3四半期の脅威レポートを発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
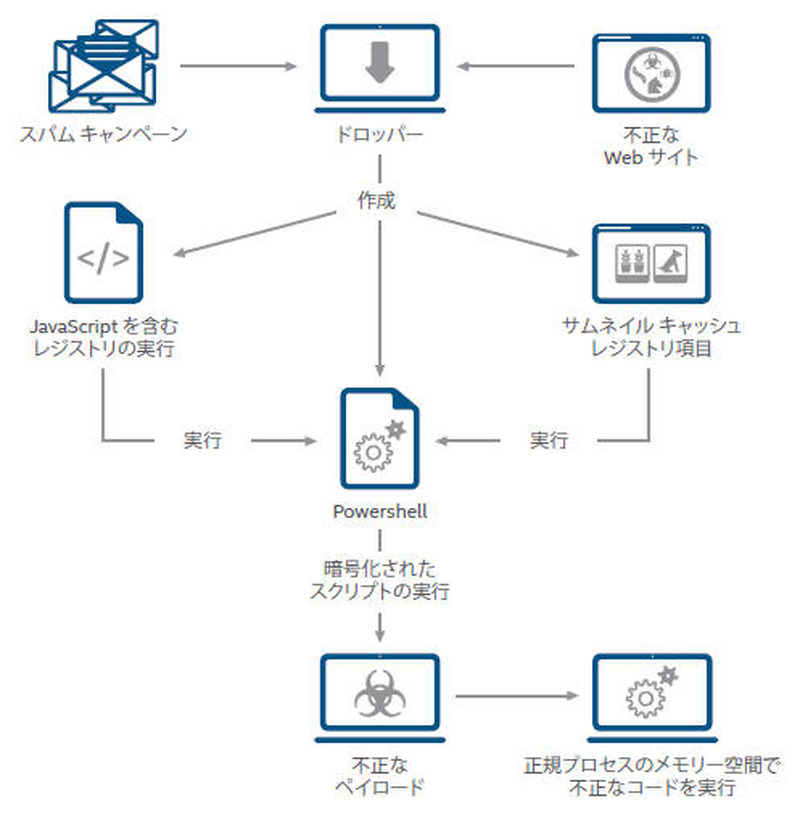
一般的なファイルレス マルウェアの感染フロー
一般的なファイルレス マルウェアの感染フロー 全 2 枚 拡大写真
マカフィー株式会社は1月14日、インテル セキュリティによる2015年第3四半期の脅威レポートを発表した。レポートでは、キートピックとして「ステルス化が進むファイルレスマルウェア」「クラウドを利用してモバイルバンキングを狙うトロイの木馬」「マクロウイルスが復活」の3つを挙げている。

McAfee Labsでは、2015年初から第3四半期までに74,471件のファイルレス マルウェアのサンプルを採取しており、最も感染が拡大している3種類のファイルレス マルウェアは、ハードウェアプラットフォームのメモリ領域に直接感染し、カーネルレベルのAPIのバックグラウンドまたはOSのレジストリ内部に潜伏する。しかし、「Kovter」「Powelike」「XswKit」といった新種の攻撃は、OSのプラットフォーム サービスを悪用して、ディスクに痕跡を残さずに侵入するよう設計されているため、感染の特定が困難だという。

また、McAfee Labsが2カ月にわたって約30万件のモバイル アプリを分析した結果、東ヨーロッパで数千のモバイル バンキング用アカウントが狙われた攻撃で使用された、2種類のモバイル バンキング型トロイの木馬を発見した。これら2種類のマルウェアは「Android/OpFake」や「Android/Marry」と呼ばれ、アプリのデータをバックエンドで管理しているサービスプロバイダにネットワーク接続するためにモバイル アプリ内に実装された“脆弱な”コードを悪用できるようになっていたという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

  3. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. ギフティへの不正アクセスによるeギフトの不正発行、約5.5億円の損失見込み

    ギフティへの不正アクセスによるeギフトの不正発行、約5.5億円の損失見込み

ランキングをもっと見る
PageTop