送信者を偽装できる脆弱性「Mailsploit」に注意、メールソフト別対応状況一覧(JPCERT/CC) | ScanNetSecurity
2026.11.04(水)

送信者を偽装できる脆弱性「Mailsploit」に注意、メールソフト別対応状況一覧(JPCERT/CC)

JPCERT/CCは、CyberNewsFlashとして「送信者を偽装できる脆弱性『Mailsploit』について」を公開した。

脆弱性と脅威 脅威動向
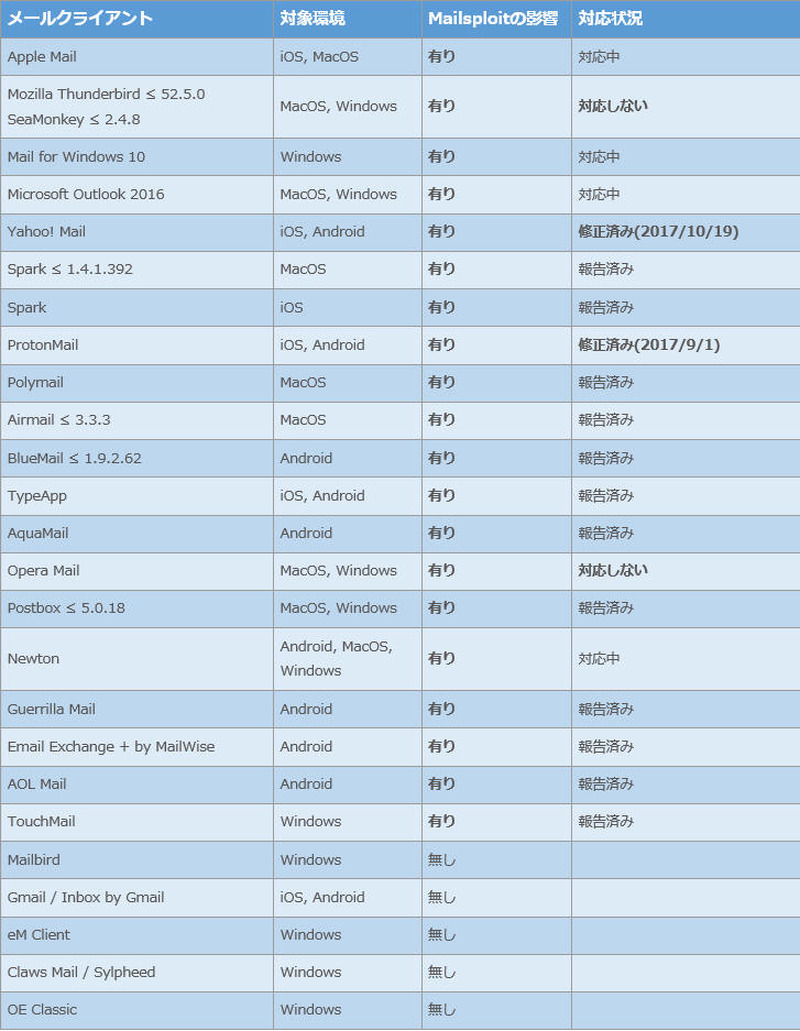
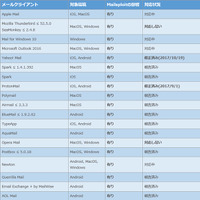
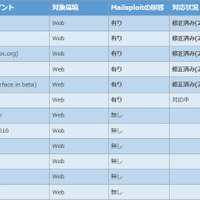
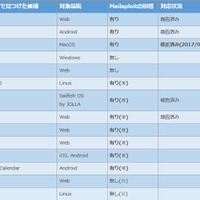
影響を受ける製品について、発見者らが確認している一覧表(メールクライアント)Mailsploit:(https://mailsploit.com)内の一覧表の一部をJPCERT/CCにて原文直訳
影響を受ける製品について、発見者らが確認している一覧表(メールクライアント)Mailsploit:(https://mailsploit.com)内の一覧表の一部をJPCERT/CCにて原文直訳 全 4 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は12月7日、CyberNewsFlashとして「送信者を偽装できる脆弱性『Mailsploit』について」を公開した。これは、ThunderbirdやOutlook 2016など複数のメールクライアントにMailsploitと呼ばれる脆弱性が見つかったと話題になっているもの。

発見者は影響を受ける製品一覧を提示しており、 JPCERT/CC のWebサイトには直訳された一覧表が掲載されている。

この脆弱性が悪用された場合、DMARC(DKIM/SPFの認証を用いたプロトコル)やスパムメールのフィルターといった、従来のメール偽装対策で不審なメールを見分けられず、偽装したメールをブロックできない可能性がある。また、メールヘッダにASCII文字以外の文字を入れるとそれ以降の文字処理が行われないという問題があり、この問題を悪用することで、従来の対策で検知されることなく送信者を偽装することができる。すでに、この脆弱性を利用した偽装メールに関する情報が公開されている。

発見者はすでに、この脆弱性について各ベンダへ報告をしているとのこと。ただし、対応しないことを発表した製品もあるため、各ベンダの情報を確認するよう呼びかけている。また、対応が完了するまでは、「対応済みのメールクライアントを利用する」「不審なメールはメールヘッダを確認する」「PGP/GPG などの仕組みを利用する」ことを対策として挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. 枕の通販サイトへ不正アクセス、カード情報が流出の可能性(Kitamura Japan)

    枕の通販サイトへ不正アクセス、カード情報が流出の可能性(Kitamura Japan)

  5. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

ランキングをもっと見る
PageTop