予約システムの開始案内を誤送信、52名のアドレスが流出(横浜市今井地区センター) | ScanNetSecurity
2026.09.30(水)

予約システムの開始案内を誤送信、52名のアドレスが流出(横浜市今井地区センター)

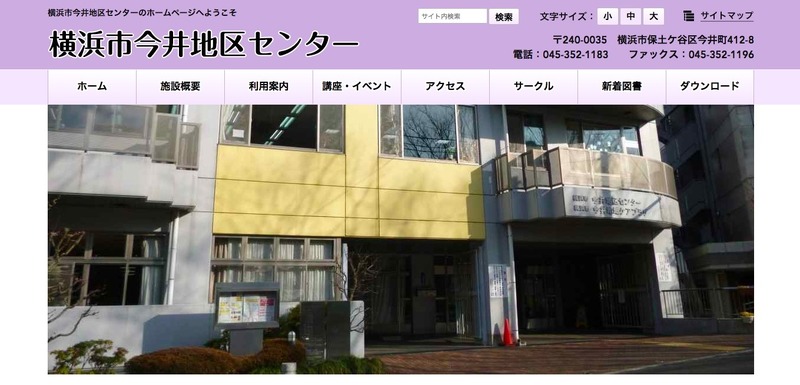
横浜市今井地区センターは1月25日、利用者登録していたユーザーに予約システムの開始案内をメール送信した際に、他の登録者のメールアドレスが表示された状態となったことが判明したと発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真
横浜市今井地区センターは1月25日、利用者登録していたユーザーに予約システムの開始案内をメール送信した際に、他の登録者のメールアドレスが表示された状態となったことが判明したと発表した。

これは1月17日午後2時40分頃に、同センターで2月から導入予定の予約システムの開始案内を利用者登録していたユーザーの内52名に送信した際に、誤ってCC欄にアドレスを入力したために、他の登録者のメールアドレスが表示された状態となったというもので、同日午後2時45分頃に受信者1名から連絡を受けて判明した。

同センターでは、誤送信の対象の52名に対して電話とメールにて謝罪と当該電子メールの削除を依頼した。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

  2. 佐賀大学のNASにランサムウェア攻撃、ファイルが暗号化される被害

    佐賀大学のNASにランサムウェア攻撃、ファイルが暗号化される被害

  3. モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

    モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

  4. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

  5. 日本郵便 調査請求 Web受付サービスに不正アクセス、一時的に受付を停止

    日本郵便 調査請求 Web受付サービスに不正アクセス、一時的に受付を停止

ランキングをもっと見る
PageTop