サプライチェーンの責任範囲、「専門知識・スキル不足」で明確にできず(IPA) | ScanNetSecurity
2026.10.04(日)

サプライチェーンの責任範囲、「専門知識・スキル不足」で明確にできず(IPA)

IPAは、「ITサプライチェーンにおける情報セキュリティの責任範囲に関する調査」の結果を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
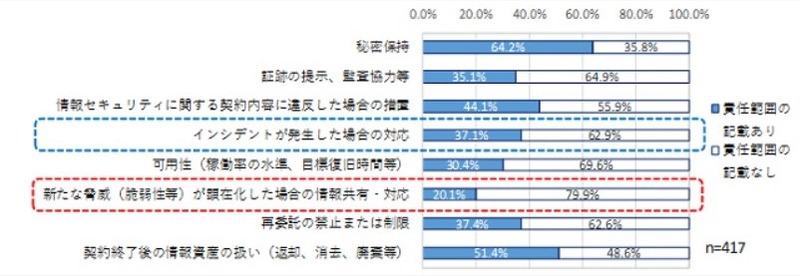
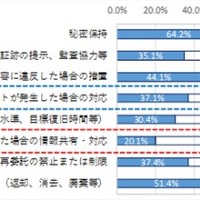
委託元が文書で明確にしているセキュリティに係る要求事項(委託元調査)
委託元が文書で明確にしているセキュリティに係る要求事項(委託元調査) 全 4 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)は4月19日、「ITサプライチェーンにおける情報セキュリティの責任範囲に関する調査」の結果を発表した。ITサプライチェーンでは、標的型攻撃などのインシデントが発生した場合、関係する複数組織への被害拡大の懸念、および原因究明の難しさが指摘されている。そこでIPAでは、2017年度に委託元、委託先間の情報セキュリティ上の責任範囲について調査を行い、責任範囲が不明確であることが明らかになった。今回の調査は、その原因を明らかにし、解決策を導き出すために実施したもの。

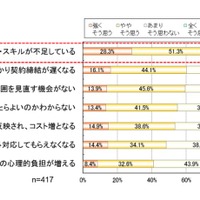
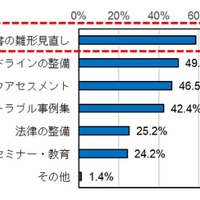
調査結果によると、委託元が文書で明確にしているセキュリティに係る要求事項において、「インシデントが発生した場合の対応」が明記されていると回答したのは37.1%、「新たな脅威(脆弱性等)が顕在化した場合の情報共有・対応」では20.1%にとどまり、責任範囲の明記がないケースが多かった。また、委託元が責任範囲を明確に出来ない理由では、「専門知識・スキルが不足している」が79.6%でもっとも多かった。このほか、IT業務委託契約時に責任範囲を記述している文書は「契約書」が最多で、責任範囲を明確にするには「契約関連文書の雛形の見直し」がもっとも有効とする回答が多かった。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

  5. 「セイコーマートアプリ」に不正アクセス、約57万アカウントの会員情報が漏えいした可能性

    「セイコーマートアプリ」に不正アクセス、約57万アカウントの会員情報が漏えいした可能性

ランキングをもっと見る
PageTop