マルウェア「Emotet」の感染被害増加、なりすましメールに注意(JPCERT/CC) | ScanNetSecurity
2026.10.27(火)

マルウェア「Emotet」の感染被害増加、なりすましメールに注意(JPCERT/CC)

JPCERT/CCは、「マルウエア Emotet の感染に関する注意喚起」を発表した。

脆弱性と脅威 脅威動向
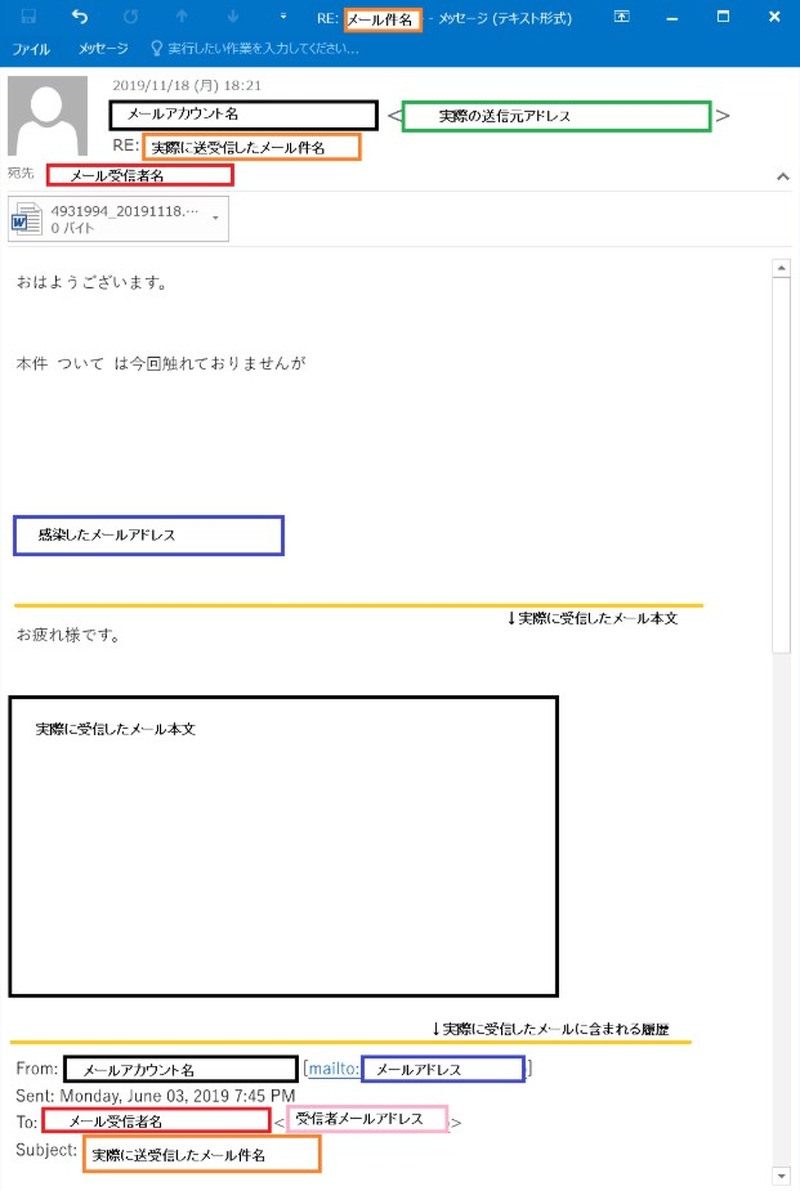
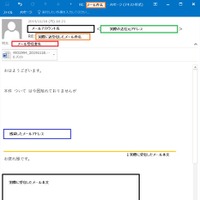
メールの例
メールの例 全 3 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は11月27日、「マルウエア Emotet の感染に関する注意喚起」を発表した。2019年10月後半より、マルウエア「Emotet」の感染に関する相談を多数受けており、特に実在の組織や人物になりすましたメールに添付された悪性なWord文書ファイルによる感染被害の報告を多数受けているという。

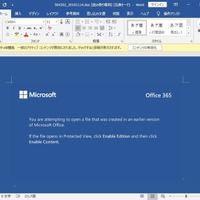
JPCERT/CCでは、主にメールに添付されたWord形式のファイルを実行し、コンテンツの有効化を実行することで、Emotetに感染する事案を確認しているという。Emotetの感染につながる可能性のあるメールは、Emotetが窃取した情報などを元に独自に作成されているものに加え、実際の組織間のメールのやりとりの内容を転用することで、感染元から送信先への返信を装うものがある。

そのため、取引先の担当者から送られているようにみえるメールでも、実際はEmotetが窃取した情報を元に攻撃者側から送られている「なりすましメール」である可能性があるため、注意が必要としている。添付されたファイルには、コンテンツの有効化を促す内容が記載されており、有効化してしまうとEmotetがダウンロードされる。感染すると、端末やブラウザに保存されたパスワードなどの認証情報を窃取されたり、SMBによりネットワーク内に感染が広がるなどの影響を受ける可能性がある。JPCERT/CCでは対策を示し検討をうながしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  2. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  3. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

  4. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  5. 「お名前.com デスクトップクラウド」に不正アクセス、見舞金として一律 5,000円を支払い

    「お名前.com デスクトップクラウド」に不正アクセス、見舞金として一律 5,000円を支払い

ランキングをもっと見る
PageTop