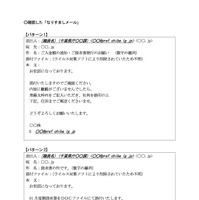
千葉県は1月22日、同県職員の氏名とメールアドレスを装ったなりすましメールが複数確認されたと発表した。
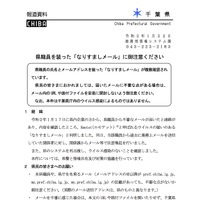
これは1月17日に、県内企業から県職員を騙った不審メールが届いたとの連絡が同県にあり、内容を確認したとこEmotetウイルスの疑いのある「なりすましメール」と判明したというもの。
同県ではシステムの再点検を行い、同県庁内でのウイルス感染が原因で無いことを確認済み。
同県では1月17日に、当該職員から過去に業務上メールを送信していた関係者に対しメール等で注意喚起を実施済み。また県民に対しても、同県職員や県庁を名乗る不審メールに対し、本文URLへのアクセスや添付ファイルの開封を控えるよう注意を呼びかけている。
これは1月17日に、県内企業から県職員を騙った不審メールが届いたとの連絡が同県にあり、内容を確認したとこEmotetウイルスの疑いのある「なりすましメール」と判明したというもの。
同県ではシステムの再点検を行い、同県庁内でのウイルス感染が原因で無いことを確認済み。
同県では1月17日に、当該職員から過去に業務上メールを送信していた関係者に対しメール等で注意喚起を実施済み。また県民に対しても、同県職員や県庁を名乗る不審メールに対し、本文URLへのアクセスや添付ファイルの開封を控えるよう注意を呼びかけている。