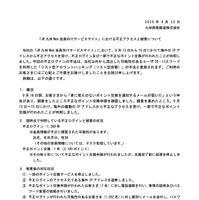
九州旅客鉄道株式会社(JR九州)は9月23日、同社の「JR九州Web会員向けサービスサイト」にて不正アクセスがあり、不正ログイン及び一部で不正なポイント交換が行われたことが判明したと発表した。
これは9月16日朝に、同社に対し身に覚えのないポイント交換を通知するメールが届いたと顧客から申告があり、調査を行ったところ9月13日から15日にかけて海外の複数のIPアドレスから不正アクセスがあり、一部で不正なポイント交換が行われたことが判明したというもの。同社では、同社以外から流出した可能性のあるユーザIDとパスワードを不正ログインに用いた「パスワードリスト型攻撃」と推測している。
同社によると現時点で判明している不正ログインは1,269件で、氏名、生年月日、性別を含む会員情報が不正に閲覧された可能性がある。また、不正ポイント交換は1件(3,100ポイント)行われており、その他6件の交換申請があったが完了前に処理を停止した。
同社では不正なポイント交換申請が行われた顧客7名に対し電話連絡を行い、事情説明とパスワード変更を依頼、不正ログインが行われた可能性がある1,262名の顧客に対し個別にメールにてパスワード変更を依頼した。
同社では本件発覚後に、一部のポイント交換サービスを停止し、不正ログインのアクセス元である海外IPアドレスを遮断、同社Webサイトやメールマガジン、アプリを通じて顧客に注意喚起を行っている。
これは9月16日朝に、同社に対し身に覚えのないポイント交換を通知するメールが届いたと顧客から申告があり、調査を行ったところ9月13日から15日にかけて海外の複数のIPアドレスから不正アクセスがあり、一部で不正なポイント交換が行われたことが判明したというもの。同社では、同社以外から流出した可能性のあるユーザIDとパスワードを不正ログインに用いた「パスワードリスト型攻撃」と推測している。
同社によると現時点で判明している不正ログインは1,269件で、氏名、生年月日、性別を含む会員情報が不正に閲覧された可能性がある。また、不正ポイント交換は1件(3,100ポイント)行われており、その他6件の交換申請があったが完了前に処理を停止した。
同社では不正なポイント交換申請が行われた顧客7名に対し電話連絡を行い、事情説明とパスワード変更を依頼、不正ログインが行われた可能性がある1,262名の顧客に対し個別にメールにてパスワード変更を依頼した。
同社では本件発覚後に、一部のポイント交換サービスを停止し、不正ログインのアクセス元である海外IPアドレスを遮断、同社Webサイトやメールマガジン、アプリを通じて顧客に注意喚起を行っている。