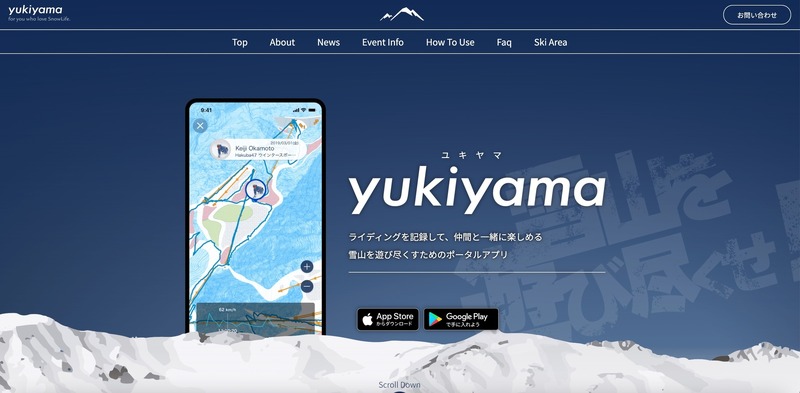
株式会社ユキヤマは3月26日、同社サービス「yukiyama」アプリが正常利用できなくなる事象の発生について発表した。
これは同社に対し外部から不正アクセスがあり、サーバ内の画像データを格納するフォルダが全削除されたというもの。
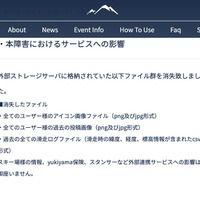
不正削除されたのは、外部ストレージサーバに格納していた2021年3月25日以前の全ユーザーの以下ファイル群で、同社ではデータ復旧を試みたが不可能であったという。
全ユーザーのアイコン画像ファイル(png及びjpg形式)
全ユーザーの過去の投稿画像(png及びjpg形式)
過去の全ての滑走ログファイル(滑走時の緯度、経度、標高情報が含まれたcsv形式)
なお、個人情報やユーザーデータを管理するサーバへの不正アクセスは確認されておらず、そのため個人情報の流出はなく、同アプリでの距離やスピード、標高などのチェックイン履歴は確認可能。
同社では3月27日に、アプリ復旧についてアナウンスを行っている。
同社では今後、システム全体のチェックを行い、全てのセキュリティ対策の見直し、認証の強化を行うことで同様の事象が発生しないよう業務改善を行うとともに、第三者機関による対策チェックや、全情報の定期的保管を行い再発防止に努めるとのこと。