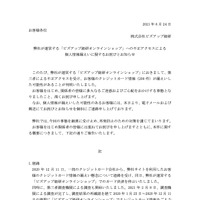
吉岡マネジメントグループでe-ラーニング用の動画販売を行う株式会社ビズアップ総研は6月24日、同社が運営する「ビズアップ総研オンラインショップ」に第三者からの不正アクセスがあり、顧客のクレジットカード情報が漏えいした可能性が判明したと発表した。
これは2020年12月11日に、一部のクレジットカード会社から「ビズアップ総研オンラインショップ」を利用した顧客のカード情報漏えい懸念について連絡があり、同日中にカード決済を停止し第三者機関による調査を行ったところ、当該サイトのシステムの一部の脆弱性を突いたことによる第三者の不正アクセスによりペイメントアプリケーションの改ざんが行われたことが原因で顧客のカード情報が漏えいし、一部顧客のカード情報が不正利用された可能性を2021年2月8日に完了した調査結果より確認したというもの。
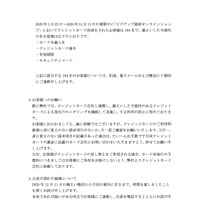
漏えいした可能性があるのは、2020年1月25日から2020年12月11日の期間中に「ビズアップ総研オンラインショップ」でクレジットカード決済を利用した顧客194名のカード情報(名義、番号、有効期限、セキュリティコード)。
同社では対象の顧客に対し、別途メール及び郵送にて個別に連絡を行う。
同社では既に、カード会社と連携し流出した可能性のあるカードによる取引のモニタリングを継続して実施し不正利用の防止に努めているが、顧客に対してもカードの利用明細に身に覚えのない請求項目がないか確認するよう注意を呼びかけている。
同社では4月28日に監督官庁である個人情報保護委員会に報告を、4月30日に所轄警察署に被害申告を行っている。
同社では今後、調査結果を踏まえてシステムのセキュリティ対策と監視体制の強化を行い再発防止に努めるとのこと。