米連邦捜査局(Federal Bureau of Investigation:FBI)は現地時間11月14日、FBIを偽装するメールについての見解を発表した。
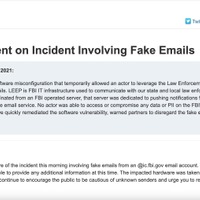
FBIはソフトウェアの設定ミスにより、一時的にLaw Enforcement Enterprise Portal(LEEP)を利用し偽のメール送信ができたことを認識している。LEEPは、州や地方の法執行機関とのコミュニケーションに使用されるFBIのITインフラで、不正メールはFBIが運用するサーバから送信されていたが、当該サーバはLEEPの通知を送信するためのもので、FBIの企業向けメールサービスの一部ではない。また、FBIのネットワーク上のデータや個人を特定出来る情報(PII)へのアクセスや侵害はなかった。
FBIはソフトウェアの設定ミスにより、一時的にLaw Enforcement Enterprise Portal(LEEP)を利用し偽のメール送信ができたことを認識している。LEEPは、州や地方の法執行機関とのコミュニケーションに使用されるFBIのITインフラで、不正メールはFBIが運用するサーバから送信されていたが、当該サーバはLEEPの通知を送信するためのもので、FBIの企業向けメールサービスの一部ではない。また、FBIのネットワーク上のデータや個人を特定出来る情報(PII)へのアクセスや侵害はなかった。