トレンドマイクロ、米国土安全保障省傘下CISA公開の報告書を解説
トレンドマイクロ株式会社は11月15日、米国土安全保障省傘下のCybersecurity and Infrastructure Security Agency(CISA)が7月28日に公開した、2020年と2021年に悪用された脆弱性の上位を詳述した報告書についてブログで解説している。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
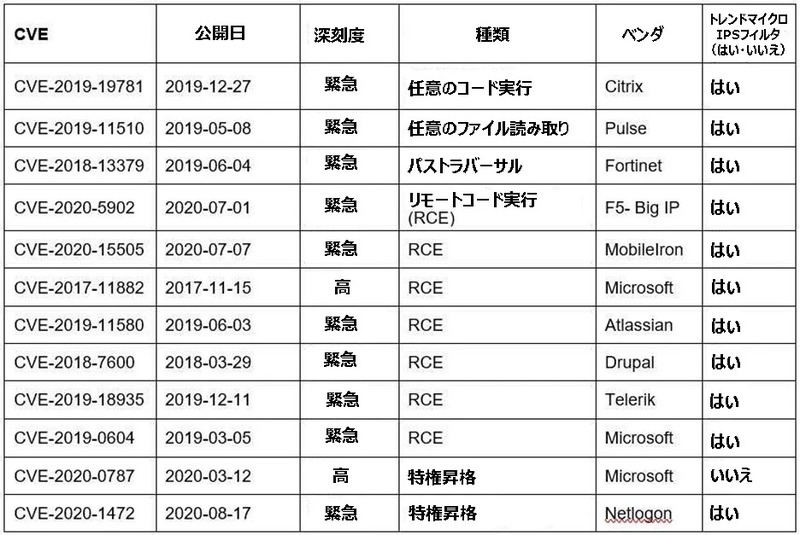
報告書では、攻撃者が狙う新しい標的として、2019年以降に公開されたテレワーク(リモートワーク)、VPN(Virtual Private Network)、クラウドベースの技術に関連する脆弱性を取り上げ、サイバー攻撃者がターゲットをクラウドに移動していると指摘している。
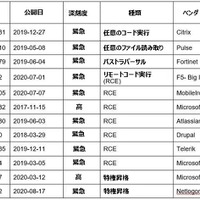
CISAによる脆弱性上位リストの12件の脆弱性を見ると、攻撃者のターゲットは最近発見されたテレワーク関連の脆弱性であることが確認でき、上位3件の脆弱性は、テレワーク、VPN、クラウドベースの環境に関連するもので、残り9件は2019年以降に公開された脆弱性となっている。また、2020年に最も悪用された脆弱性のトップ3の「CVE-2019-19781」、「CVE-2019-11510」、「CVE-2018-13379」は、いずれもVPNサービスで発見されている。
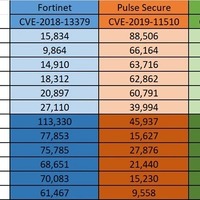
「CVE-2018-13379」はFortinetのVPN製品に存在する脆弱性で、悪用されると認証されていないユーザが特別に細工されたHTTPリソースリクエストを介してシステムファイルのダウンロードが可能になる。トレンドマイクロのデータによると、2021年1月に「CVE-2018-13379」の検出数が急増し、その後減少したものの、昨年の同時期に比べて著しく増加している。
同社では「CVE-2019-19781」、「CVE-2019-11510」についても同様に、同社のデータを用いて傾向を解説している。
《ScanNetSecurity》
関連記事
この記事の写真
/