Kubernetes や etcd、クラウドネイティブアプリの脆弱性の現状をトレンドマイクロ解説
トレンドマイクロ株式会社は11月25日、クラウドネイティブアプリケーションにおける脆弱性の現状について同社ブログで解説した。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
クラウドネイティブについて、Linux Foundationによるプロジェクト傘下でコンテナ技術推進などを目的に2015年に創設された財団「The Cloud Native Computing Foundation(CNCF)」では、クラウドネイティブのテクノロジーを、企業や組織がクラウド環境やオンプレミスアーキテクチャを駆使することで、ソリューションを発展させるのに役立つ技術と定義している。
同ブログでは、クラウドネイティブアプリケーションへのセキュリティ対策における脆弱性を整理し、企業や組織が時間とリソースを割いてセキュリティ対策を講じるべき懸念事項の拡大について示している。
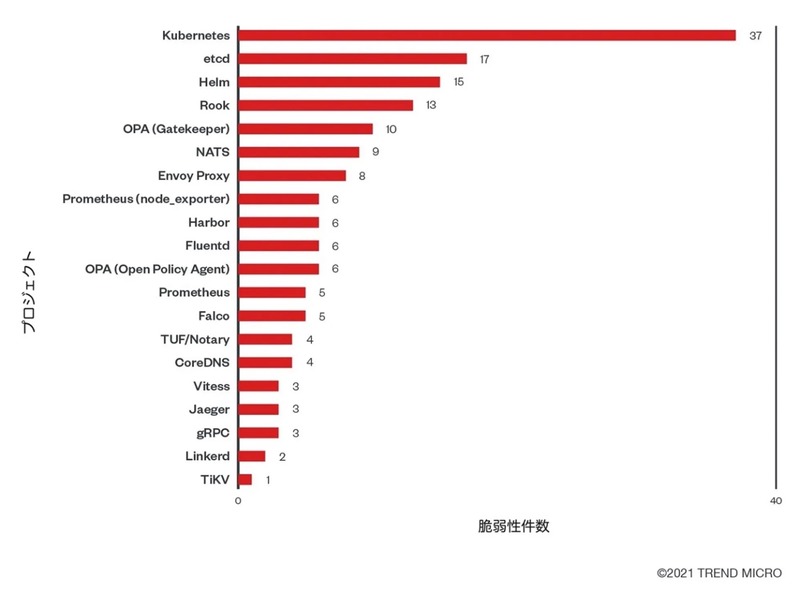
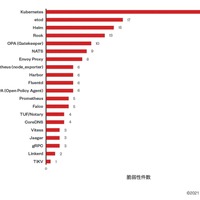
CNCFで編成されたSecurity TAG(STAG)では、クラウドネイティブのエコシステム全体におけるセキュリティリソースの制御及び作成を担当、クラウドネイティブプロジェクトに対し独立したセキュリティ監査の依頼や調整を実施している。同プロジェクトでは、クラウドネイティブのアプリケーションを対象に分析活動を介して脆弱性の件数を調査しているが、Kubernetesで確認された脆弱性の件数がトップとなった。Kubernetesは、調査が実施されたプロジェクトにおけるアプリケーションでは最も多く実装され、規模が大きくコード数も多いため脆弱性が発見される可能性が高くなっている。以下、第2位は、etcd、第3位は、Helmといったアプリケーションのプロジェクトが続いている。
《ScanNetSecurity》
関連記事
この記事の写真
/