所属長の許可を得ずにエルが欠落した「gmai.com」に誤送信、システム改修で送信停止 | ScanNetSecurity
2026.10.25(日)

所属長の許可を得ずにエルが欠落した「gmai.com」に誤送信、システム改修で送信停止

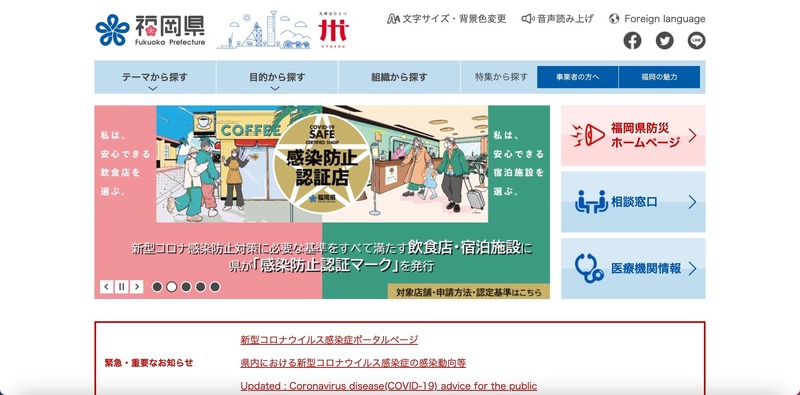
 福岡県は2月22日、所属長の許可なく持ち出した個人情報を含む資料の誤送信について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 4 枚 拡大写真

 福岡県は2月22日、所属長の許可なく持ち出した個人情報を含む資料の誤送信について発表した。

 これは2月16日に、飯塚農林事務所の職員が所属長の許可を得ず、帰宅後に自宅で業務を行なうために私用メールアドレスにメール送信したところ、スマートフォンから私用メールアドレスへの到着が確認できず、送信事績から誤送信が判明したというもの。「gmail.com」と入力すべきところ、「gmai.com」と「l(エル)」の入力漏れが原因。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  3. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  4. ConoHa WING byGMO に不正アクセス、不正プログラムを設置

    ConoHa WING byGMO に不正アクセス、不正プログラムを設置

  5. KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

    KDDI総合研究所、Linuxシステム向けにランサムウェア攻撃で暗号化したファイルを復元するツールをOSSとして公開

ランキングをもっと見る
PageTop