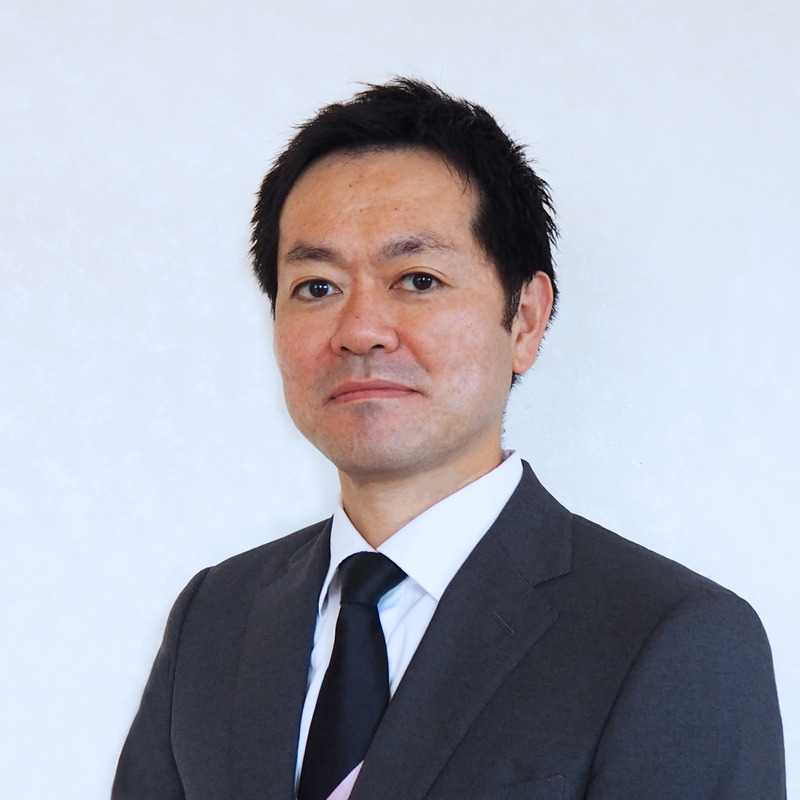
「現在のところ全勝です。顧客の環境を全て守ることができています」
サイバーリーズン・ジャパン株式会社の菊川氏はあたりまえの事実を告げるように淡々とこう語った。
できてあたりまえという仕事はつらい。メールは届いてあたりまえ、Wi-Fi はつながってあたりまえ、水も電気も供給されてあたりまえ。これらのインフラはまだ目に見えるだけマシである。セキュリティの運用管理という業務は、ちゃんと仕事をやっても、はた目にはその成果がぜんぜん見えない。何も起こっていないようにしか見えない。守られている当人が守られていることに気づかない。感謝の気持ちを持つこともない。サイバーセキュリティの運用管理者は、日々そのような聲無き(こえなき)唄を歌い続け、その歌声は多くの場合誰の耳にも届かない。
しかし、(特定の脆弱性が大きく脚光を浴びるなどして)まれに間接的にそれが聞こえる瞬間が訪れる。ここ 2 ~ 3 年のランサムウェア攻撃の蔓延と相次ぐ被害報告もそのひとつだ。
菊川氏の言う「全勝」とはランサムウェアに関する成果である。サイバーリーズン・ジャパンの日本市場の顧客数は非公表だが、市場シェアナンバー1 という発表から推定するに多めに推定して数百社程度であろう。その数百社、厳密に言えば同社の EDR とその運用管理サービスである MDR を利用する数百社には、ランサムウェアによる被害が一件も発生していないというのが「全勝」という言葉の意味だ。
おそらく本当だろう。なぜなら本誌 ScanNetSecurity は、セキュリティベンダがたれる講釈に猛烈に懐疑的な読者が読む媒体である。こんな事実を取材で告げて、もしそうでなかったら一番よく真偽を知るのはユーザー企業だ。記事配信後炎上する可能性すらある。
数百サンプルのユーザー企業が存在し、その先に数万台、数十万台のエンドポイントがあるのだから、たまたま運が良かったなどという疑問を寄せ付ける余地はない。サイバーリーズン・ジャパンの EDR とそのマネージドサービスである MDR がランサムウェアからユーザー企業を守ったのであり、その事実を通じて初めて、それまで聞こえなかった声なき声が耳に届いた。
3 月 9 日水曜日から 3 月 11 日金曜日まで、東京駅真向かいの JPタワーで開催される Security Days Spring 2022 で、最終日の 3 月 11 日にサイバーリーズン・ジャパン株式会社 マーケティング本部・プロダクトマーケティングマネージャー 菊川 悠一(きくかわ ゆういち)氏が行う講演「情報窃取、ランサムウェアの前段階で対処 - 運用重視のサイバー脅威対策」では、ランサムウェアに全勝する同社の EDR製品と、その運用サービスMDR の紹介が行われる。Cybereason製品に限らず、EDR的に機能する製品やサービス全般の運用ヒントが得られる講演だ。
経済に新自由主義があるなら、ランサムウェアはサイバー犯罪の新自由主義だ、とにかく金が欲しい。その一言につきる。金が欲しい、ノルマがきつい、その一心で、単にデータを暗号化し復号キーと引き替えに金銭を要求するという、チンケかつ凡庸だった攻撃手法は斜め上の進化をくり返した。いまやコールセンターを開設して、ビットコインによる身代金支払いの方法を、犯罪者が被害者に親切に教えてあげたり、データを暗号化するだけでなく暴露までしてしまう二重脅迫事案すら現れた。
もはやバックアップのような定石的対策だけでは充分とはいえない。セキュリティの運用管理は大きく平時と有事に大別されるが、ランサムの場合有事から対応していたら、たとえば暴露型には打つ手がない。暗号化がはじまるのはデータ持ち出し完了の後だからだ。平時と有事では、粒度や次元の異なる運用管理が必要となる。菊川氏の講演ではそのポイントもつまびらかにされる。
「そりゃあ、Cybereason を導入できるような予算があるなら、対策もちゃんとできるでしょうよ」などと言うなかれ。菊川氏が講演で紹介する予定の新サービス「Cybereason Core Suite(サイバーリーズン コア スイート)」は中堅中小企業向けのサービスである。
「ああ、はいはい。大企業のシェアをもう充分とったから、あとはたいして使い物にもならない限定機能版の製品を中小企業向けと称してばらまくってことね」などとも言うことなかれ。驚くことに「Core Suite」は、エンタープライズ版と機能面で全く差がない(ただし、緊急時を除くアラートの報告などのサービスに差がある)。
さて、これにて菊川氏の講演を予告する記事は終わるが、最後にもう一度くり返しておきたいのは、全勝だの中堅中小企業向け製品にも同一機能だという話をする菊川氏は、目を輝かせたり、熱っぽく語ったりなどは「まったくしなかった」という事実だ。
「スペインの雨は主に平地に降る」「よく晴れた冬の朝は気温が下がる」あたかもそんな事実を語るがごとく、淡々と、少々抑揚のない話しぶりですらあった。それより菊川氏の頭の中には、将来必ず訪れる未知の脅威への備えの気持ちがあったように思う。3 年先 5 年先の顧客の事業発展の未来像があったように思う。