東京労働局の業務委託先でEmotet感染、メールアドレスや氏名等の個人情報が流出 | ScanNetSecurity
2026.10.24(土)

東京労働局の業務委託先でEmotet感染、メールアドレスや氏名等の個人情報が流出

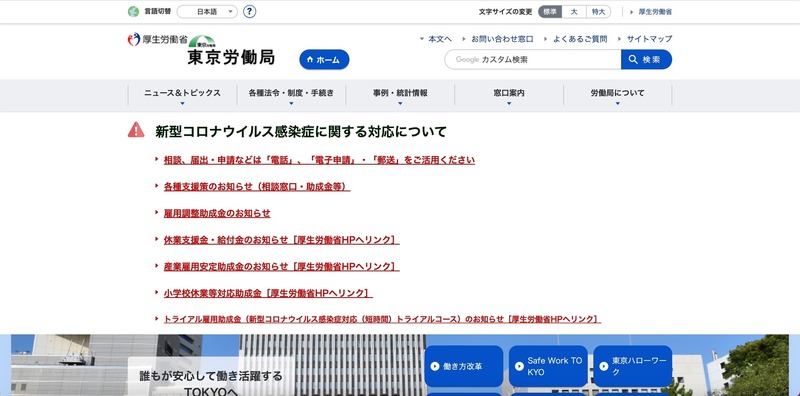
 厚生労働省東京労働局は4月28日、Emotet感染による個人情報の漏えいについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 6 枚 拡大写真

 厚生労働省東京労働局は4月28日、Emotet感染による個人情報の漏えいについて発表した。

 同局では、世田谷地域における「令和3・4年度地域若者サポートステーション事業」を特定非営利活動法人ワーカーズコープに業務委託していたが、業務委託先では3月1日にせたがや若者サポートステーションの事務所で同法人の法人本部職員を名乗る「なりすましメール」を受信し、添付されたExcelファイルを開封したところEmotetに感染し、委託事業の利用者などのメールアドレス宛に「なりすましメール」が送信された。翌3月2日に、複数の利用者から同法人職員や関係者を名乗る不審メールを受信したとの連絡があり、メールアドレスや氏名等の個人情報漏えいの可能性が判明した。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  3. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

ランキングをもっと見る
PageTop