カスペルスキー脅威レポート、IE の MSHTML の脆弱性悪用攻撃が8倍に増加 ほか | ScanNetSecurity
2026.10.01(木)

カスペルスキー脅威レポート、IE の MSHTML の脆弱性悪用攻撃が8倍に増加 ほか

 株式会社カスペルスキーは8月23日、2022年第2四半期(4~6月)のサイバー脅威に関する調査結果を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
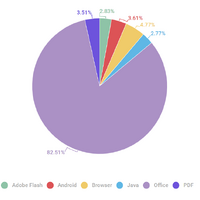
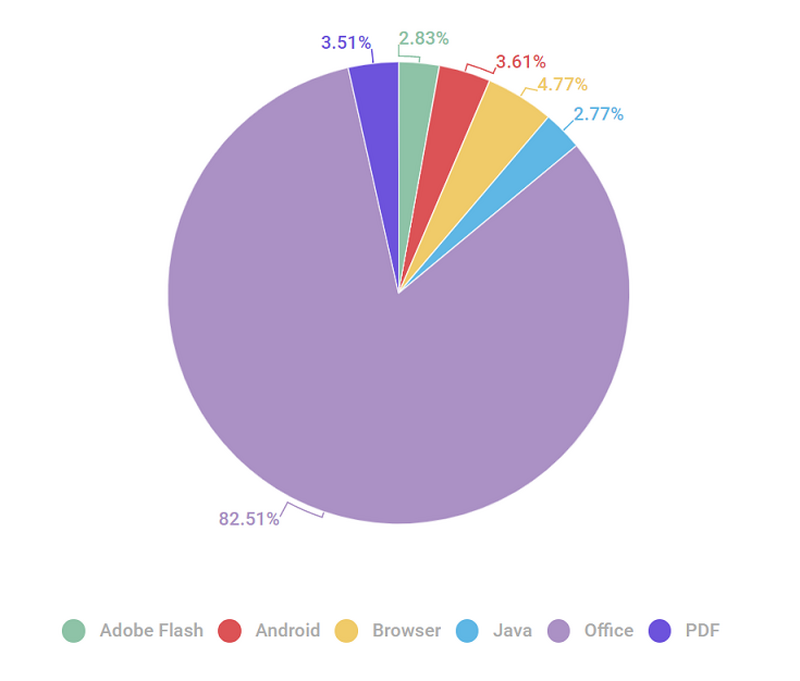
サイバー犯罪者が攻撃に使用したエクスプロイトの割合(アプリケーション別、2022年第2四半期、グローバル)
サイバー犯罪者が攻撃に使用したエクスプロイトの割合(アプリケーション別、2022年第2四半期、グローバル) 全 1 枚 拡大写真

 株式会社カスペルスキーは8月23日、2022年第2四半期(4~6月)のサイバー脅威に関する調査結果を発表した。

 同調査によると2022年第2四半期に、Microsoft Officeの脆弱性を悪用した攻撃の数が第1四半期から4%増加し、Adobe Flash、Android、ブラウザなどの複数のプラットフォームやソフトウェアにおけるエクスプロイトの総数のうち82.5%を占めた。

 2022年第2四半期には、2021年9月に初めて報告されたInternet ExplorerのエンジンMSHTMLに存在する脆弱性(CVE-2021-40444)を悪用するエクスプロイトが4,886のユーザーデバイスに対して使われ、第1四半期の8倍に上ったことが判明した。カスペルスキーの調査によると、同脆弱性はこれまで、研究開発やエネルギー、大規模産業分野、金融及び医療の技術開発分野、通信とIT分野の組織に対する攻撃で悪用されてきた。

 Kaspersky マルウェアアナリストのアレクサンダー・コレスニコフ(Alexander Kolesnikov)氏は「特にMSHTMLの脆弱性は非常に利用しやすいため、これを悪用した攻撃が増加する」と述べている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  2. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  3. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  4. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop