Webサイトとアプリのログイン情報が漏えい、2017年当時のシステムに脆弱性 | ScanNetSecurity
2026.11.12(木)

Webサイトとアプリのログイン情報が漏えい、2017年当時のシステムに脆弱性

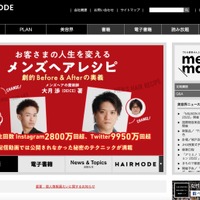
 株式会社女性モード社は11月10日、同社が運営するWebサイト「女性モード社WEBサイト」「meme mag」、アプリ「JOSEI MODE BOOKS」で利用できる会員ID(メールアドレス)等が不正アクセスで漏えいしたと発表した。

インシデント・事故 インシデント・情報漏えい
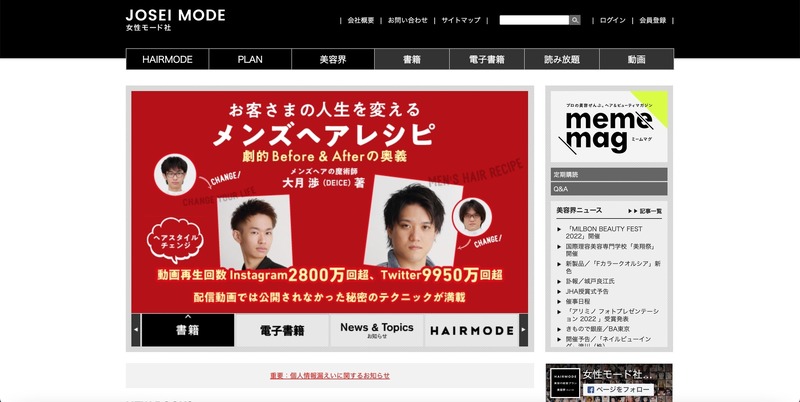
トップページ
トップページ 全 3 枚 拡大写真

 株式会社女性モード社は11月10日、同社が運営するWebサイト「女性モード社WEBサイト」「meme mag」、アプリ「JOSEI MODE BOOKS」で利用できる会員ID(メールアドレス)等が不正アクセスで漏えいしたと発表した。

 これは11月1日に、第三者から同社Webサイトのお問い合わせフォームに、会員ID(メールアドレス)等が漏えいしている旨の情報提供があり、同社ではWebサイト上のログイン機能を停止した上で、翌11月2日から調査を行ったところ、2017年6月30日から2018年4月2日の間に第三者による不正アクセスが行われたことが原因で、会員ID(メールアドレス)が漏えいしたことが判明したというもの。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい

    モバイルオーダーサービス「PICKS」に不正アクセス、8,312人の個人情報が漏えい

ランキングをもっと見る
PageTop