LogStare 、AWS CloudTrailに特化したログ分析・アラートテンプレートを搭載 | ScanNetSecurity
2026.11.03(火)

LogStare 、AWS CloudTrailに特化したログ分析・アラートテンプレートを搭載

 株式会社LogStareは1月24日、AWS CloudTrailに特化したログ分析・アラートテンプレートをマネージド・セキュリティ・プラットフォーム「LogStare」に搭載したと発表した。

製品・サービス・業界動向 新製品・新サービス
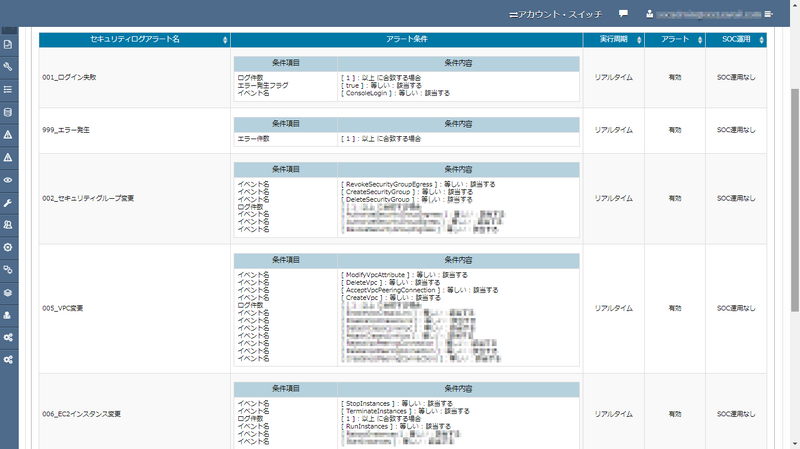
注視すべき操作のアラート設定をテンプレートとして提供
注視すべき操作のアラート設定をテンプレートとして提供 全 1 枚 拡大写真

 株式会社LogStareは1月24日、AWS CloudTrailに特化したログ分析・アラートテンプレートをマネージド・セキュリティ・プラットフォーム「LogStare」に搭載したと発表した。

 「LogStare」は、2001年の創業時からSOCサービスを提供し続けるLogStareの親会社である株式会社セキュアヴェイルの監修のもとLogStareが独自開発する純国産のSaaS型ログ分析・セキュリティ運用プラットフォーム。常時1.1万台のセキュリティデバイスを監視し、1日25億件のログを収集・分析するセキュアヴェイルのSOCノウハウを設計に反映し、日々のネットワーク監視業務からインシデント発生時の原因分析、AIによる障害予測まで一気通貫で実現し、セキュリティ運用に係る時間やコスト、人的負荷を総合的に低減する。

 「LogStare」は2022年8月にAmazon CloudWatch Logsの収集に対応しており、今回提供を開始するテンプレートでは、収集したログのうちAWS CloudTrailに関連するログを抽出し、セキュリティ運用の様々な観点に基づくログレポートとアラートを実現する。

 AWS CloudTrailのログを収集し分析することで、AWSの管理コンソールへの不正ログインの形跡がないか、EC2インスタンスの作成のようなAWSリソースに関する操作やAPIを介した操作など管理者の不正操作の可能性がないか、セキュリティインシデントの発見が可能となる。

 AWS CloudTrailのログ分析・アラートテンプレートは月額5万円から利用可能で、Amazon CloudWatch Logsを通じたログの取得方法やログ分析テンプレートを活用したレポートの作成方法は、LogStareが運営する技術者ブログ「KnowledgeStare」で公開している。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. 「楽天トラベル」海外ホテル予約サイトの一部ページと多言語予約サイトに不正アクセス

    「楽天トラベル」海外ホテル予約サイトの一部ページと多言語予約サイトに不正アクセス

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop