Microsoft OneNote形式のファイルを悪用した Emotet の新たな手口を確認 | ScanNetSecurity
2026.10.02(金)

Microsoft OneNote形式のファイルを悪用した Emotet の新たな手口を確認

 独立行政法人情報処理推進機構(IPA)は3月7日、Microsoft OneNote形式のファイルを悪用して Emotet へ感染させる新たな手口について発表した。IPAでは3月8日に、Emotetの攻撃メールの配信が3月7日から再開されたことを公表していた。

脆弱性と脅威 セキュリティホール・脆弱性
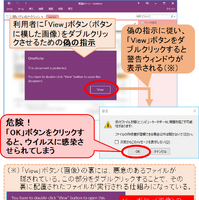
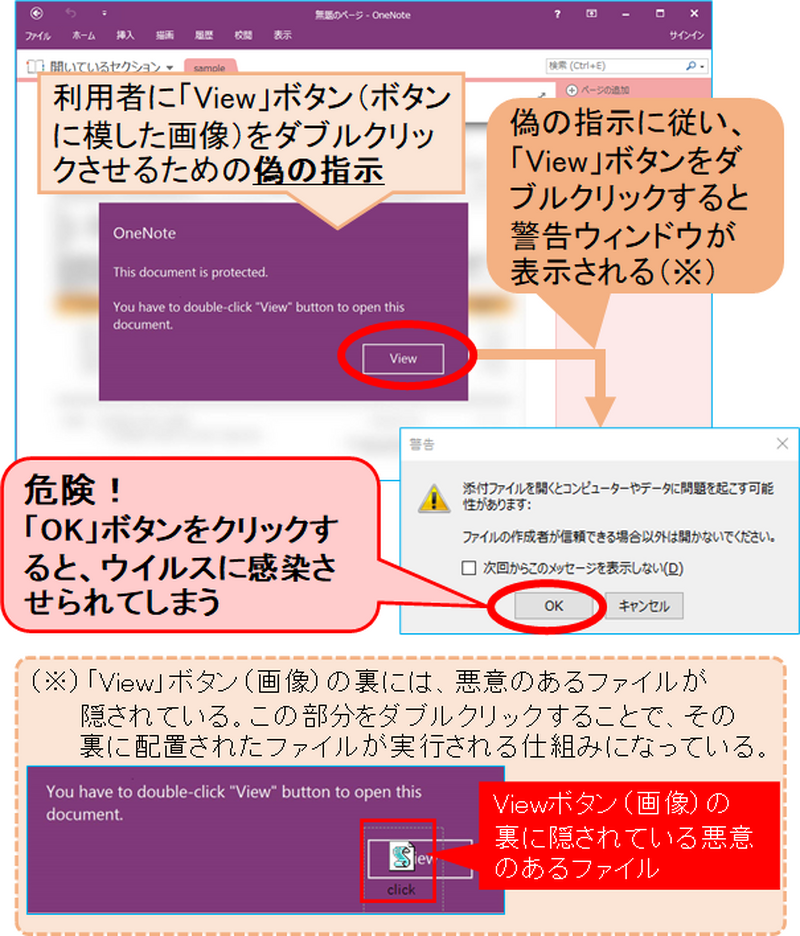
Microsoft OneNote形式のファイルを開いてからEmotet感染までの流れ
Microsoft OneNote形式のファイルを開いてからEmotet感染までの流れ 全 1 枚 拡大写真

 独立行政法人情報処理推進機構(IPA)は3月17日、Microsoft OneNote形式のファイルを悪用して Emotet へ感染させる新たな手口について発表した。IPAでは3月8日に、Emotetの攻撃メールの配信が3月7日から再開されたことを公表していた。

 IPAで3月16日に確認した、Microsoft OneNote形式のファイル(.one)を悪用したEmotetへ感染させる新たな手口では、攻撃メールに添付されたMicrosoft OneNote形式のファイルを開き、ファイル内に書かれた偽の指示に従ってボタンに模した画像の「View」ボタンをダブルクリックすると、「View」ボタンの裏に隠された悪意のあるファイルが実行され、Emotetに感染する恐れがあるという。

 なお、攻撃メールの文面はこれまでと大きな違いはないとのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

ランキングをもっと見る
PageTop