ACCS、「海賊版ソフト利用に法的措置」メールに注意呼びかけ | ScanNetSecurity
2026.09.14(月)

ACCS、「海賊版ソフト利用に法的措置」メールに注意呼びかけ

 一般社団法人コンピュータソフトウェア著作権協会(ACCS)は3月27日、同協会を騙るメールについて注意喚起を発表した。

脆弱性と脅威 脅威動向
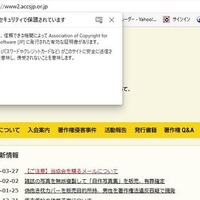
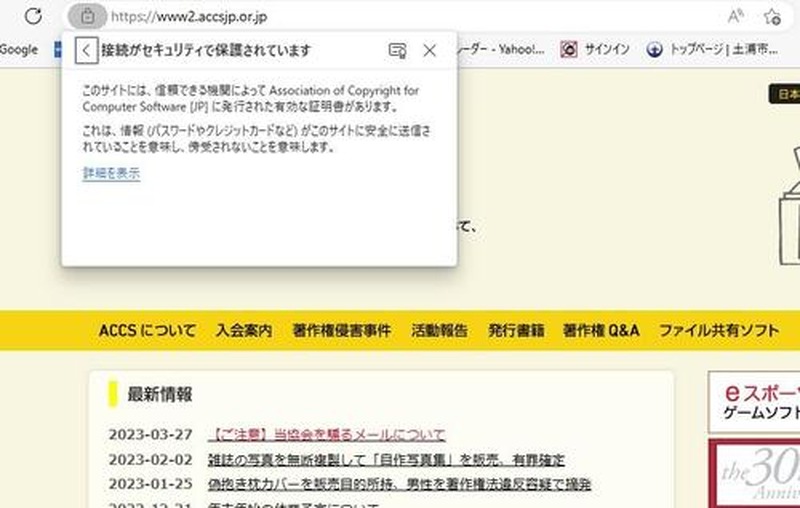
証明書情報の確認画面
証明書情報の確認画面 全 1 枚 拡大写真

 一般社団法人コンピュータソフトウェア著作権協会(ACCS)は3月27日、同協会を騙るメールについて注意喚起を発表した。

 同協会によると、同協会を名乗り「海賊版ソフトの利用に関して法的措置を講ずる」という内容のメールを受信したと複数の問合せがあったという。

 なお、同協会を名乗るメールは「contact@accsjp.net」から配信されているが、同協会の正規ドメインとは異なっており、メールに記載された電話番号も異なっている。

 また、同当協会のWebサイトのURLは「 https : //www2.accsjp.or.jp/ 」で、ブラウザのURLの左端の鍵アイコンをクリックし証明書情報を確認すると、正規サイトの場合は同協会名が表示される。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  5. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

ランキングをもっと見る
PageTop