オープンソース開発者をパニックに陥れた EUサイバーレジリエンス法 最終決定 | ScanNetSecurity
2026.11.20(金)

オープンソース開発者をパニックに陥れた EUサイバーレジリエンス法 最終決定

 サイバーレジリエンス法に対する懸念は、10 月にも表明化していた。サイバーレジリエンス法をまとめる際に欧州委員会がオープンソースコミュニティをほとんど無視していたことが明らかになったからだ。幸いなことに最新バージョンはこれらの懸念に対処しているようだ。

国際 TheRegister
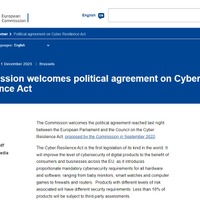
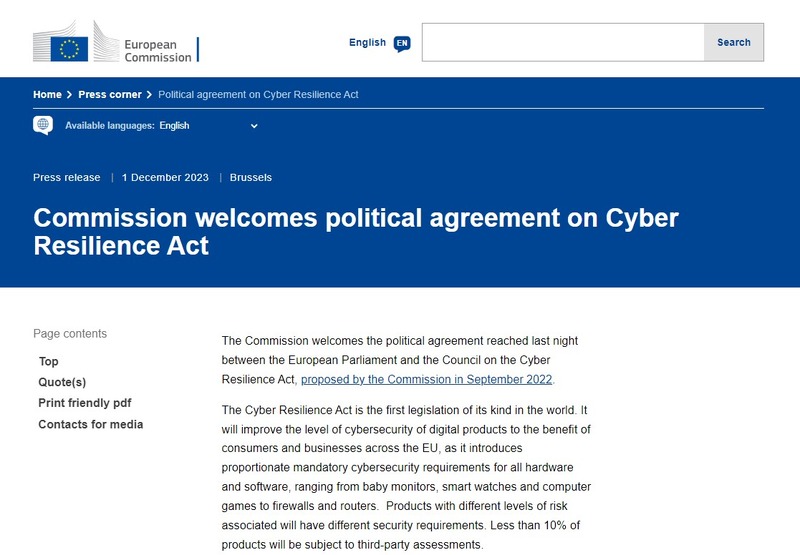
Political agreement on Cyber Resilience Act(https://ec.europa.eu/)
Political agreement on Cyber Resilience Act(https://ec.europa.eu/) 全 1 枚 拡大写真

 欧州連合(EU)の議会と理事会は、サイバーレジリエンス法(CRA)について合意に達し、待望のセキュリティ規制について、最終承認・採択への道筋をつけるとともに、オープンソースソフトウェアを除外する新たな規則を定めた。

 CRA は、2022 年 9 月に欧州委員会が提出したもので、赤ちゃんモニターからルーターに至るまで、すべてのハードウェアおよびソフトウェア製品にサイバーセキュリティの必須要件を課すものである。

 議会と理事会での採択から 20 日後に施行される CRA は、ハードウェアおよびソフトウェアメーカーにいくつかの威圧的な目標を達成することを求めるものとなる。この規則には、新たに発見された脆弱性が悪用されている場合に 24 時間以内に開示することや、5 年間のセキュリティパッチサポート、すべてのセキュリティ機能の完全な文書化などが含まれている。

 製造業者、輸入業者、流通業者は、36 か月以内にこの要件を採用しなければ、最高で 1,500 万ユーロまたは世界での年間総売上高の 2.5 %以下の罰金を科せられる。

 セキュリティが強化されるのは良いことだが、CRA がオープンソースソフトウェアに及ぼす潜在的な影響について懸念が提起されてきた。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

    ノーコードWebサイトプラットフォーム「Studio」に不正アクセス、GMO Flatt Security Webサイトのフォームから送信された情報が漏えいした可能性

  2. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  3. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  4. サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

    サイバーセキュリティ総研、悪用確認済みの脆弱性を日本語で届ける無料「脆弱性速報メール」配信

  5. 「ONE cosme」に不正アクセス、最大1,154名の会員情報が取得された可能性

    「ONE cosme」に不正アクセス、最大1,154名の会員情報が取得された可能性

ランキングをもっと見る
PageTop