内製開発のアプリの脆弱性調査「アクセス制御の不備」が最多 | ScanNetSecurity
2026.10.23(金)

内製開発のアプリの脆弱性調査「アクセス制御の不備」が最多

 株式会社カスペルスキーは3月21日、企業や団体が社内で開発するWebアプリケーションの脆弱性についての調査結果を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
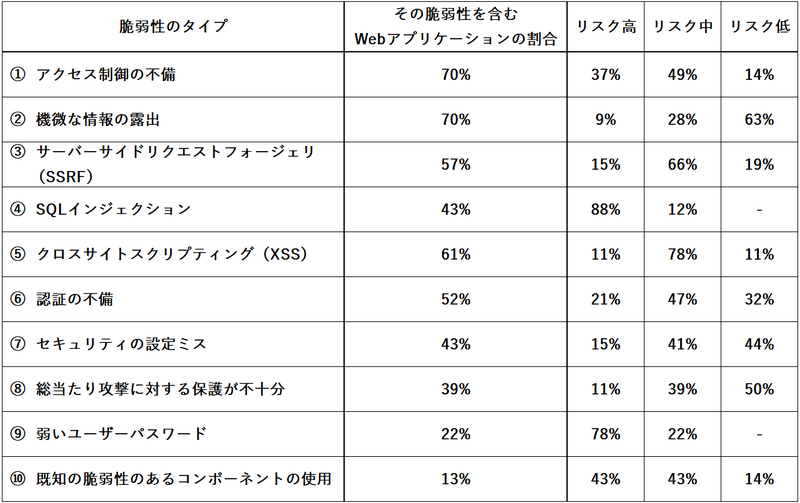
Kaspersky エキスパートによるWebアプリケーションの脆弱性トップ10
Kaspersky エキスパートによるWebアプリケーションの脆弱性トップ10 全 1 枚 拡大写真

 株式会社カスペルスキーは3月21日、企業や団体が社内で開発するWebアプリケーションの脆弱性についての調査結果を発表した。

 Kaspersky のセキュリティアセスメント部門では、2021年から2023年に実施したWebアプリケーションのセキュリティアセスメントのプロジェクトを対象に、企業や団体が社内で開発するWebアプリケーションの脆弱性について調査を行った。対象となった企業や団体には、政府機関、IT、保険、電気通信、暗号資産(仮想通貨)、eコマース、ヘルスケアなどが含まれている。

 調査結果によると、最も割合が多かったのは「アクセス制御の不備」と「機微な情報の露出」の70%で、「サーバサイドリクエストフォージェリ(SSRF)」が57%、「SQLインジェクション」が43%で続いた。

 Kaspersky のセキュリティアセスメント部門のエキスパートが脆弱性のリスクレベルにも注目し、分析したところ、高いリスクをもたらす脆弱性の割合が最も多かったのは「SQLインジェクション」に関するもので88%となった。

 同社では、Webアプリケーションのセキュリティレベルを高め、攻撃を迅速に検知する方法として、下記を推奨している。

・セキュアなソフトウェア開発ライフサイクル(SSDLC)を採用する
・アプリケーションのセキュリティ評価を定期的に実施する
・ロギングとモニタリングの仕組みを使ってアプリケーションの運用状況を追跡する
《高橋 潤哉》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  3. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

ランキングをもっと見る
PageTop