三浦工業株式会社は4月1日、同社ウェブサイトの「カタログ・技術資料閲覧ページ」「お問い合わせフォーム」の機能について、運用を再開すると発表した。
同社では1月26日午後5時頃から1月28日午前11時21分までの間、第三者からのサイバー攻撃で同社ウェブサイトが改ざんされ、アラビア語の通販サイトへ誘導される状態となっていたため、一部のサービスを閉鎖していた。対象となるのは、同社コーポレート・製品サイト「miuraz.co.jp」とカタログ会員サイトMyMIURA「mymiura.com」。

三浦工業株式会社は4月1日、同社ウェブサイトの「カタログ・技術資料閲覧ページ」「お問い合わせフォーム」の機能について、運用を再開すると発表した。
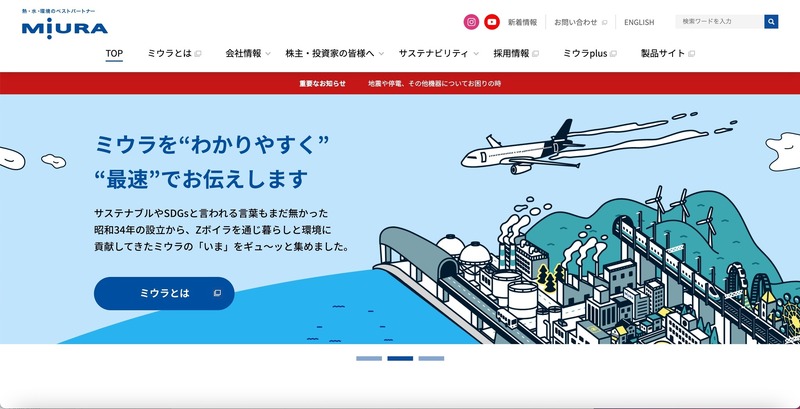
三浦工業株式会社は4月1日、同社ウェブサイトの「カタログ・技術資料閲覧ページ」「お問い合わせフォーム」の機能について、運用を再開すると発表した。
同社では1月26日午後5時頃から1月28日午前11時21分までの間、第三者からのサイバー攻撃で同社ウェブサイトが改ざんされ、アラビア語の通販サイトへ誘導される状態となっていたため、一部のサービスを閉鎖していた。対象となるのは、同社コーポレート・製品サイト「miuraz.co.jp」とカタログ会員サイトMyMIURA「mymiura.com」。
《ScanNetSecurity》