LINEヤフー委託先への不正アクセス、報告書を受け 2 度目の行政指導 | ScanNetSecurity
2026.10.06(火)

LINEヤフー委託先への不正アクセス、報告書を受け 2 度目の行政指導

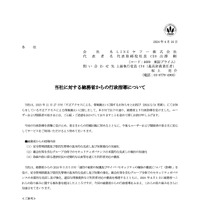
 総務省は4月16日、LINEヤフー株式会社に対し通信の秘密の保護及びサイバーセキュリティの確保の徹底に向けた措置について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 総務省は4月16日、LINEヤフー株式会社に対し通信の秘密の保護及びサイバーセキュリティの確保の徹底に向けた措置について発表した。

 LINEヤフーでは、関係会社である韓国NAVER Cloud社の委託先でLINEヤフーの委託先でもある企業でのマルウェア感染を契機に、2023年9月14日にLINEヤフーのサーバの社内システムへの不正アクセスが始まり、その後NAVER Cloud社とLINEヤフーの従業者情報を扱う共通の認証基盤で管理されている旧LINE社の社内システムへネットワーク接続を許可していたことから、NAVER Cloud社のシステムを介し、10月9日にLINEヤフーのシステムに第三者からの不正アクセスが行われていた。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

  3. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  4. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  5. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

ランキングをもっと見る
PageTop