LINEヤフー委託先への不正アクセス、報告書を受け 2 度目の行政指導 | ScanNetSecurity
2026.10.23(金)

LINEヤフー委託先への不正アクセス、報告書を受け 2 度目の行政指導

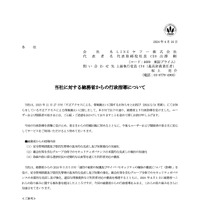
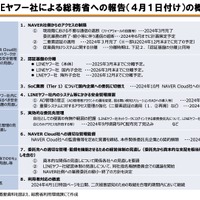
 総務省は4月16日、LINEヤフー株式会社に対し通信の秘密の保護及びサイバーセキュリティの確保の徹底に向けた措置について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 総務省は4月16日、LINEヤフー株式会社に対し通信の秘密の保護及びサイバーセキュリティの確保の徹底に向けた措置について発表した。

 LINEヤフーでは、関係会社である韓国NAVER Cloud社の委託先でLINEヤフーの委託先でもある企業でのマルウェア感染を契機に、2023年9月14日にLINEヤフーのサーバの社内システムへの不正アクセスが始まり、その後NAVER Cloud社とLINEヤフーの従業者情報を扱う共通の認証基盤で管理されている旧LINE社の社内システムへネットワーク接続を許可していたことから、NAVER Cloud社のシステムを介し、10月9日にLINEヤフーのシステムに第三者からの不正アクセスが行われていた。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

    近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

  2. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  3. 電子書籍販売サイト「Renta!」への不正アクセスの可能性

    電子書籍販売サイト「Renta!」への不正アクセスの可能性

  4. スマートフォンアプリ「ゲオアプリ」に複数の脆弱性

    スマートフォンアプリ「ゲオアプリ」に複数の脆弱性

  5. スターツ出版「オズモール」に不正アクセス、退会者含む会員 最大442,779名分のメールアドレス等が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、退会者含む会員 最大442,779名分のメールアドレス等が漏えいした可能性

ランキングをもっと見る
PageTop