宇野港土地株式会社は7月29日、同社サーバ機器に外部から不正アクセスがあり、同社が運営する瀬戸内温泉たまの湯の顧客情報等が流出した可能性について発表した。
これは7月11日に、社内スタッフから「たまの湯LINE会員システム」「WEB予約システム」にアクセスができない旨の報告が相次ぎ、サーバ業務を委託している業者に調査を依頼したところ、同社サーバ機器への第三者からの不正アクセス攻撃の形跡を確認したため、直ちに運用を停止し、アクセスできない状態にしたというもの。

宇野港土地株式会社は7月29日、同社サーバ機器に外部から不正アクセスがあり、同社が運営する瀬戸内温泉たまの湯の顧客情報等が流出した可能性について発表した。
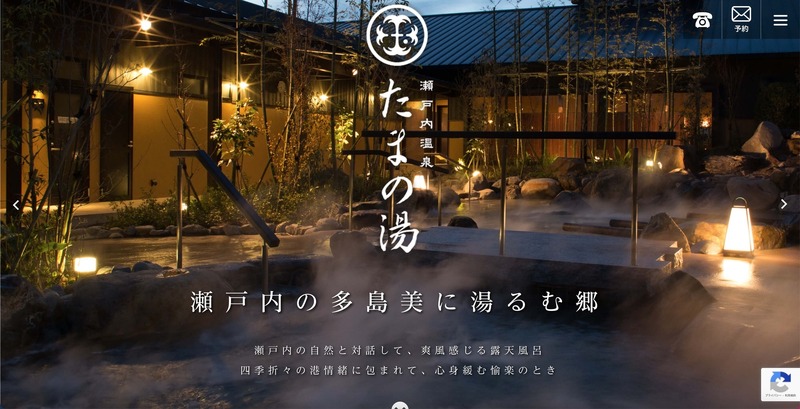
宇野港土地株式会社は7月29日、同社サーバ機器に外部から不正アクセスがあり、同社が運営する瀬戸内温泉たまの湯の顧客情報等が流出した可能性について発表した。
これは7月11日に、社内スタッフから「たまの湯LINE会員システム」「WEB予約システム」にアクセスができない旨の報告が相次ぎ、サーバ業務を委託している業者に調査を依頼したところ、同社サーバ機器への第三者からの不正アクセス攻撃の形跡を確認したため、直ちに運用を停止し、アクセスできない状態にしたというもの。
《ScanNetSecurity》