クボタ健康保険組合の再委託先のヒロケイにランサムウェア攻撃、16,022 人の診療データ漏えいの可能性 | ScanNetSecurity
2026.10.24(土)

クボタ健康保険組合の再委託先のヒロケイにランサムウェア攻撃、16,022 人の診療データ漏えいの可能性

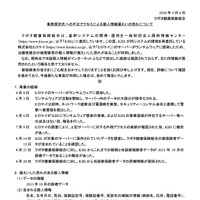
 クボタ健康保険組合は9月4日、業務委託先への不正アクセスによる個人情報漏えいの可能性について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 クボタ健康保険組合は9月4日、業務委託先への不正アクセスによる個人情報漏えいの可能性について発表した。

 これは同組合が基幹システムの開発・運用を委託する一般財団法人関西情報センター(KIIS)が同システムの開発を再委託している株式会社ヒロケイのサーバがランサムウェアに感染し、同健保組合の被保険者の個人情報が漏えいした可能性が判明したというもの。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

ランキングをもっと見る
PageTop