アメリカ主導のセキュリティ情報に依存するリスク ~ NTTデータグループ「サイバーセキュリティに関するグローバル動向四半期レポート(2024年度第4四半期)」公開 | ScanNetSecurity
2026.10.28(水)

アメリカ主導のセキュリティ情報に依存するリスク ~ NTTデータグループ「サイバーセキュリティに関するグローバル動向四半期レポート(2024年度第4四半期)」公開

 株式会社NTTデータグループは9月10日、「サイバーセキュリティに関するグローバル動向四半期レポート(2024年度第4四半期)」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
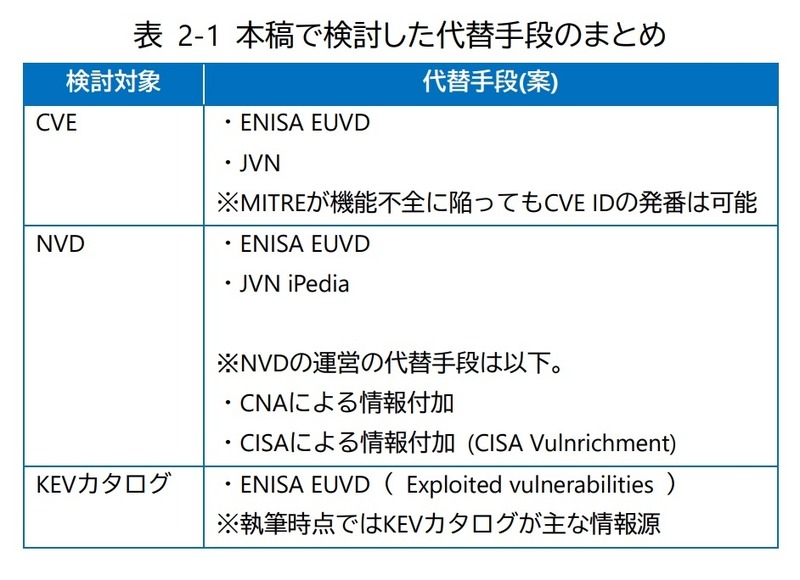
本稿で検討した代替手段のまとめ
本稿で検討した代替手段のまとめ 全 1 枚 拡大写真

 株式会社NTTデータグループは9月10日、「サイバーセキュリティに関するグローバル動向四半期レポート(2024年度第4四半期)」を公開した。

 NTTデータグループでは、顧客やグループ内でのセキュリティ被害抑止を目的に、ニュースリリースやWebサイト、新聞、雑誌等の公開情報を収集し、セキュリティに関するグローバル動向を調査しており、同レポートはサイバーセキュリティ動向の変化を捉えるために作成している。

 同レポートでは、2024年度第4四半期におけるグローバル動向として、第2期トランプ政権によるサイバーセキュリティ施策への影響、ClickFixによるソーシャルエンジニアリング攻撃、IoTデバイスを介したランサムウェア攻撃などを取り上げ、事例の解説・分析や分野別動向、セキュリティに関する出来事をタイムラインにまとめて記載している。また、同四半期を踏まえた今後のサイバーセキュリティ動向について予測している。

 同レポートでは注目トピックとして、第2期トランプ政権下でMITREへの資金提供停止でCVEプログラムの継続が危ぶまれたこと、2025年2月に米国サイバーセキュリティー・インフラセキュリティー庁(CISA)が全職員の10%にあたる約300人を解雇したこと、CISへの1,000万ドルの資金提供の中止など、サイバーセキュリティ分野で混乱が生じたことを取り上げ、CVE、NVD、KEVカタログなど、アメリカ主導のセキュリティ情報に依存するリスクを明らかにしたと指摘している。

 また、アメリカの組織が提供しているセキュリティ情報が入手できなくなった際の代替策として、ENISAのEUVD、JPCERT/CCとIPAによるJVN、有償のVulDBなどを紹介するとともに、CVE IDの発番はMITRE社に依存せずに製品ベンダが参加できるCNA(CVE Numbering Authorities)で実施可能で、NVDもCNAやCISAが情報を付加しており、冗長性を担保した運営へ改善していることを解説している。現在、使用している情報源が突然停止した場合に備えて、重要な脆弱性情報の代替の入手手段を検討しておくことは、事業継続性の確保の観点から重要であるとしている。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop