シンエーフーヅのポイントカードサービスの管理委託先にサイバー攻撃、個人データ流出の可能性を完全に否定できず | ScanNetSecurity
2026.10.23(金)

シンエーフーヅのポイントカードサービスの管理委託先にサイバー攻撃、個人データ流出の可能性を完全に否定できず

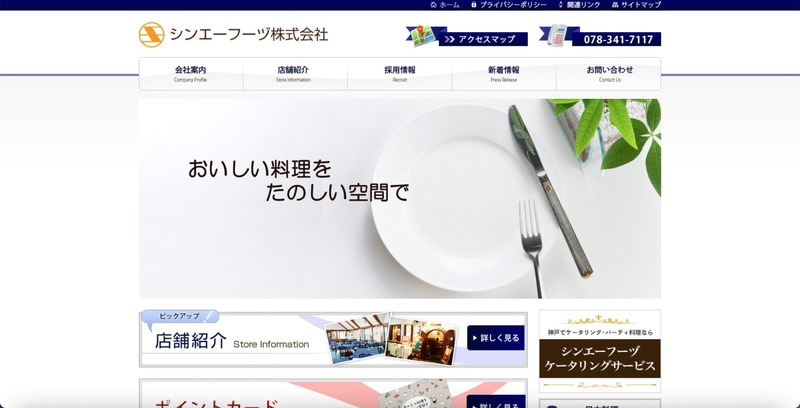
 シンエーフーヅ株式会社は10月29日、同社委託先へのサイバー攻撃について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 シンエーフーヅ株式会社は10月29日、同社委託先へのサイバー攻撃について発表した。

 これは8月1日午後7時6分に、同社提供のポイントカードサービスの管理委託先にサイバー攻撃があり、全アクセスの遮断とシステムの緊急停止を行ったが、同日午後7時13分までの7分間に、当該システムに保管されていた一部データに外部から不正アクセスがあったことが後日の調査で判明したというもの。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. 近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

    近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

  4. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  5. トホホすぎる「内製化率50%」目標

    トホホすぎる「内製化率50%」目標

ランキングをもっと見る
PageTop