
「GMOサイバー攻撃 ネットde診断 ASM」が Oracle EBS と SAP の深刻な脆弱性に緊急対応 | ScanNetSecurity
2026.11.12(木)

「GMOサイバー攻撃 ネットde診断 ASM」が Oracle EBS と SAP の深刻な脆弱性に緊急対応

 GMOサイバーセキュリティ byイエラエ株式会社は12月12日、「GMOサイバー攻撃 ネットde診断 ASM」をアップデートし、Oracle EBSとSAPの深刻な脆弱性に緊急対応したと発表した。

製品・サービス・業界動向 新製品・新サービス

 GMOサイバーセキュリティ byイエラエ株式会社は12月12日、「GMOサイバー攻撃 ネットde診断 ASM」をアップデートし、Oracle EBSとSAPの深刻な脆弱性に緊急対応したと発表した。

 「GMOサイバー攻撃 ネットde診断 ASM」は、直感的に使用が可能なセキュリティプラットフォームで、国産ASMツールとして培ってきた「IT資産の棚卸しとリスク可視化」の強みを活かしながら、ASMツールの枠にとどまらず「複雑化するセキュリティ運用をシンプルにし、“何から対策すべきか”を可視化する」というビジョンの実現を目指している。

 「GMOサイバー攻撃 ネットde診断 ASM」では、ランサムウェア攻撃など悪用が確認されている深刻な脆弱性「Oracle E-Business Suite」の任意コード実行(CVE-2025-61882)および「SAP NetWeaver」のファイルアップロード脆弱性(CVE-2025-31324)への対応として、新たに下記の診断項目を追加しており、同サービスの利用者は当該脆弱性が自社システムに存在するかどうかを優先的に確認し、迅速な対応判断を行うことが可能となる。

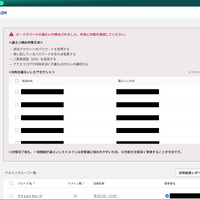
・「Oracle E-Business Suite」と 「SAP NetWeaver」 の利用検知
「Oracle E-Business Suite」と「SAP NetWeaver」の利用および本脆弱性が悪用される可能性のある機能を検知した場合に、深刻な脆弱性が存在する可能性を通知。
《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop




