ASMツール「GMOサイバー攻撃ネットde診断 ASM」が CVSS v4.0 に対応 | ScanNetSecurity
2026.10.21(水)

ASMツール「GMOサイバー攻撃ネットde診断 ASM」が CVSS v4.0 に対応

 GMOサイバーセキュリティ byイエラエ株式会社は7月23日、ASMツール「GMOサイバー攻撃ネットde診断 ASM」のCVSS v4.0への対応について発表した。

製品・サービス・業界動向 新製品・新サービス

 GMOサイバーセキュリティ byイエラエ株式会社は7月23日、ASMツール「GMOサイバー攻撃ネットde診断 ASM」のCVSS v4.0への対応について発表した。

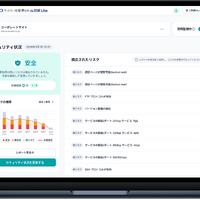
 「GMOサイバー攻撃 ネットde診断 ASM」は、外部公開IT資産を自動で棚卸し・可視化するアタックサーフェス管理(ASM)ツール。

 CVSS(Common Vulnerability Scoring System)は、ソフトウェアやシステムの脆弱性の深刻度を0.0~10.0で数値化する国際標準の評価手法で、 CVSS4.0は2023年11月リリースされた最新バージョン。CVSS3.1までの評価基準が基本(Base)/現状(Temporal)/環境(Environmental)の3点であるのに対し、 CVSS4.0では、基本評価基準(Base)/脅威評価基準(Threat)/環境評価基準(Environmental)/補足評価基準(Supplemental)の4つの観点で脆弱性を評価している。

 「GMOサイバー攻撃ネットde診断 ASM」が、検知項目「既知の脆弱性が存在するソフトウェアの利用」でCVSS v4.0に対応したことで、脆弱性の深刻度だけでなく、攻撃される可能性や環境要因をより正確に反映した評価が可能となっている。

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  2. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  3. 学校法人修道学園に不正アクセス、漏えいのおそれがある情報に学生に関するものは含まれず

    学校法人修道学園に不正アクセス、漏えいのおそれがある情報に学生に関するものは含まれず

  4. 停職3月の懲戒処分 ~ 市職員が複数のアカウントに約2年間不正アクセス

    停職3月の懲戒処分 ~ 市職員が複数のアカウントに約2年間不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、退会者含む会員 最大442,779名分のメールアドレス等が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、退会者含む会員 最大442,779名分のメールアドレス等が漏えいした可能性

ランキングをもっと見る
PageTop