フォーティネットジャパン合同会社は8月31日、「2026年 OTサイバーセキュリティに関する現状レポート」を発表した。
同レポートは、700人以上のOTプロフェッショナルを対象とした世界規模の調査に基づいている。
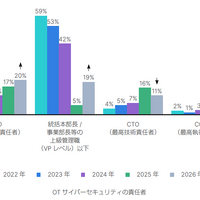
同レポートでは、この数年の間にOTセキュリティの成熟度が向上したことを示す最も明確な兆候の一つとして、OTサイバーセキュリティの責任が上級管理職に引き上げられたことを挙げている。60%の回答者が、CISOがOTサイバーセキュリティの最終的な責任を負っていると回答しており、2025年の69%から減少しているが、必ずしも経営陣の関心が低下していることを示すものではないという。
同レポートでは、一部の組織で成熟度が十分に向上した結果、Cレベル幹部による戦略、資金、ガバナンスの制度化を経て、OTリスクの責任を他の上級管理職に移管できるようになったことを示唆している。責任の引き上げが行われていない組織についても、81%の回答者が今後1年以内にOTサイバーセキュリティをCISOに割り当てることを計画しており、2025年の80%から増加している。
同レポートでは、OTリスクはプラントオペレーションチームやエンジニアリングチームの責任にとどまるものではなく、セキュリティ、運用、リスク管理、コンプライアンス、経営陣が連携して管理に当たる必要があると結論づけている。
また、同レポートによると、侵入の報告にも大きな変化が見られ、複数の侵入を報告している回答者の割合が増加しており、1~9件の侵入を報告している回答者は前年の47%から71%になっている。その一方で、10件以上の侵入を報告している組織の割合は2%と、横ばいで推移している。これは、すべての組織で攻撃の頻度が高まっていることを示唆するものではなく、むしろ、より多くの組織で自社環境の状況把握が進んでいることを示していると考察している。OTセキュリティでは、可視性が限定されている状況では「侵入は検知されていない」という言葉を鵜吞みにできず、検知能力が向上すると、最終的にはリスクが軽減されるにもかかわらず、当初はインシデントの報告数が増加する傾向があるとしている。
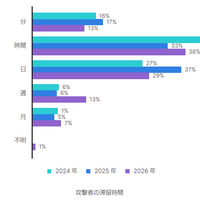
同レポートでは攻撃者の滞留時間について、比較的短い滞留時間は横ばいで推移している一方で、週、月などの比較的長い滞留時間が増加していることがOT環境では特に問題になると指摘し、その理由として、産業システムでは、レガシーデバイス、特殊なプロトコル、稼働時間の要件が含まれることが多いために、一般的なIT環境に比べて、迅速なレスポンスが困難になる可能性があることを挙げている。
滞留時間を短縮するには単純な監視だけではなく、OT対応の可視性、脅威インテリジェンス、ネットワークのセグメンテーション、セキュアリモートアクセスが必要になるほか、インシデントレスポンス計画で運用上の影響、安全性、生産と重要インフラの継続性を考慮に入れる必要もあるとしている。