エネルギー・金属鉱物資源機構に不正アクセス、外部機関からの情報提供で発覚 | ScanNetSecurity
2026.11.13(金)

エネルギー・金属鉱物資源機構に不正アクセス、外部機関からの情報提供で発覚

 独立行政法人エネルギー・金属鉱物資源機構(JOGMEC)は10月2日、不正アクセスによる個人情報の漏えいの可能性について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
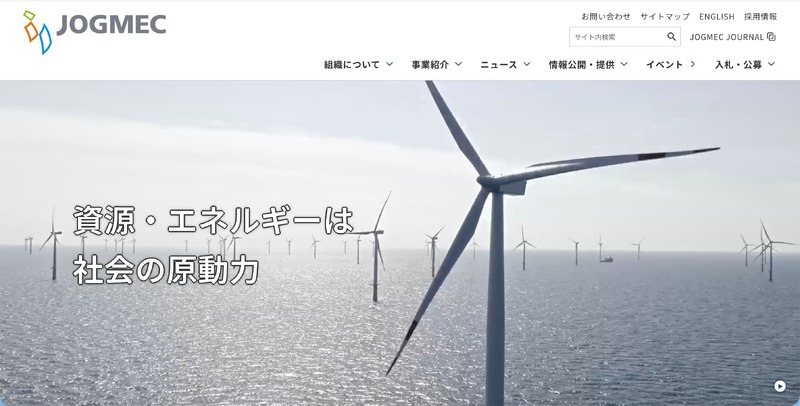
トップページ 全 3 枚 拡大写真

 独立行政法人エネルギー・金属鉱物資源機構(JOGMEC)は10月2日、不正アクセスによる個人情報の漏えいの可能性について発表した。

 これは同機構の情報システムに外部から不正アクセスがあり、個人情報が外部に漏えいした可能性が9月9日に判明したというもの。外部機関から情報提供があり、外部専門事業者と連携して調査を行った結果、発覚した。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  2. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  3. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  4. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

  5. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

ランキングをもっと見る
PageTop